















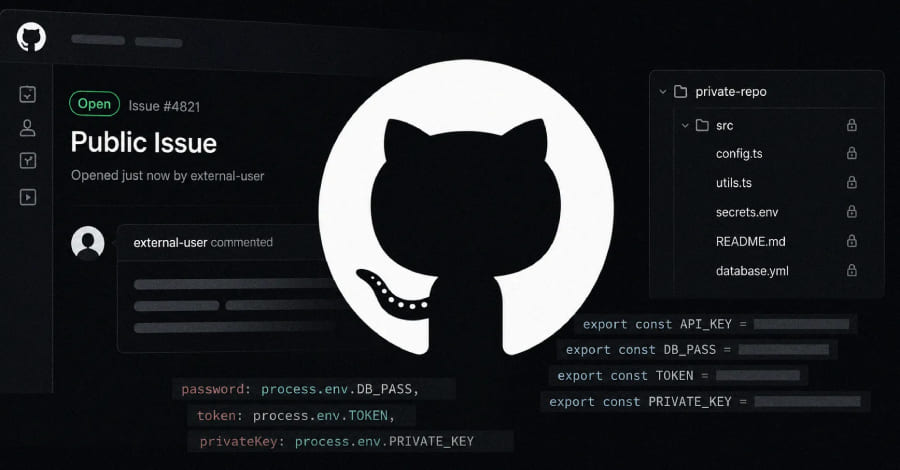
پژوهشگران امنیتی شرکت Noma Security از تکنیکی جدید با نام گیتلاست (GitLost) پرده برداشتهاند که نشان میدهد یک مورد پیگیری عمومی (Issue) در گیتهاب میتواند قابلیت گردشکارهای مبتنی بر عامل هوش مصنوعی گیتهاب (GitHub Agentic Workflows) را فریب داده و باعث افشای اطلاعات مخازن خصوصی یک سازمان شود
آسیبپذیری CVE-2026-26123 در برنامه Microsoft Authenticator ناشی از ضعف در مدیریت لینک عمیق (Deep Link) و طرح آدرس سفارشی (Custom URL Scheme) است. این ضعف امنیتی در شرایط خاص میتواند به یک برنامه مخرب روی دستگاه اجازه دهد اطلاعات حساس احراز هویت، از جمله کد ورود یکبارمصرف یا لینک احراز هویت را دریافت کند و محرمانگی حسابهای کاربران را تحت تأثیر قرار دهد.
این آسیبپذیری در سیستمعامل اندروید از نوع مدیریت نامناسب مجوزها است که در کلاس ActivityManagerService و متد dumpBitmapsProto رخ میدهد. این ضعف به دلیل عدم وجود کنترل دسترسی مناسب، میتواند به یک برنامه نصبشده روی دستگاه اجازه دهد بدون نیاز به مجوزهای ویژه به تصاویر رابط کاربری و اطلاعات متعلق به سایر برنامههای در حال اجرا دسترسی پیدا کند.
یک آسیبپذیری در کامپوننت IndexedDB محصولات Firefox و Thunderbird شرکت موزیلا شناسایی شده است که میتواند منجر به افشای اطلاعات شود. این ضعف در بخش ذخیرهسازی دادههای مرورگر (Storage: IndexedDB) رخ میدهد و امکان دسترسی غیرمجاز به بخشی از اطلاعات ذخیرهشده را فراهم کند.
یک آسیبپذیری بحرانی در پلتفرم Ollama از نوع خواندن خارج از محدوده حافظه Heap شناسایی شده است که در فرآیند پردازش فایلهای مدل GGUF رخ میدهد. این ضعف امنیتی میتواند باعث افشای بخشهایی از حافظه پردازه سرور شود
این آسیبپذیری بحرانی در Drupal core از نوع SQL Injection است که در اثر خنثیسازی نامناسب المنتهای ویژه در دستورات SQL رخ میدهد. این ضعف امنیتی میتواند به مهاجم از راه دور اجازه دهد با ارسال درخواستهای دستکاریشده، در فرآیند اجرای کوئریهای پایگاه داده مداخله کرده و دستورات دلخواه SQL را اجرا کند.
آسیبپذیری افشای اطلاعات حساس به عامل غیرمجاز در کامپوننت Desktop Window Manager (DWM) ویندوز شناسایی شده است. این ضعف امنیتی به یک مهاجم لوکال با دسترسی پایین اجازه میدهد که اطلاعات حساس، شامل آدرس بخشها از یک پورت ALPC از راه دور موجود در حافظه حالت کاربر (User-Mode Memory) را افشا کند.
آسیبپذیری Missing Authorization در پلاگین امنیتی Anti-Malware Security and Brute-Force Firewall وردپرس به دلیل عدم بررسی سطح دسترسی کاربر در چندین اکشن AJAX با پیشوند GOTMLS_* ایجاد شده است. این ضعف به کاربران احراز هویتشده با سطح دسترسی Subscriber یا بالاتر اجازه میدهد محتوای فایلهای دلخواه روی سرور را بخوانند و اطلاعات حساس را افشا کنند.
پژوهشگران امنیتی شرکت Noma Security از تکنیکی جدید با نام گیتلاست (GitLost) پرده برداشتهاند که نشان میدهد یک مورد پیگیری عمومی (Issue) در گیتهاب میتواند قابلیت گردشکارهای مبتنی بر عامل هوش مصنوعی گیتهاب (GitHub Agentic Workflows) را فریب داده و باعث افشای اطلاعات مخازن خصوصی یک سازمان شود
آسیبپذیری CVE-2026-26123 در برنامه Microsoft Authenticator ناشی از ضعف در مدیریت لینک عمیق (Deep Link) و طرح آدرس سفارشی (Custom URL Scheme) است. این ضعف امنیتی در شرایط خاص میتواند به یک برنامه مخرب روی دستگاه اجازه دهد اطلاعات حساس احراز هویت، از جمله کد ورود یکبارمصرف یا لینک احراز هویت را دریافت کند و محرمانگی حسابهای کاربران را تحت تأثیر قرار دهد.
این آسیبپذیری در سیستمعامل اندروید از نوع مدیریت نامناسب مجوزها است که در کلاس ActivityManagerService و متد dumpBitmapsProto رخ میدهد. این ضعف به دلیل عدم وجود کنترل دسترسی مناسب، میتواند به یک برنامه نصبشده روی دستگاه اجازه دهد بدون نیاز به مجوزهای ویژه به تصاویر رابط کاربری و اطلاعات متعلق به سایر برنامههای در حال اجرا دسترسی پیدا کند.
یک آسیبپذیری در کامپوننت IndexedDB محصولات Firefox و Thunderbird شرکت موزیلا شناسایی شده است که میتواند منجر به افشای اطلاعات شود. این ضعف در بخش ذخیرهسازی دادههای مرورگر (Storage: IndexedDB) رخ میدهد و امکان دسترسی غیرمجاز به بخشی از اطلاعات ذخیرهشده را فراهم کند.
یک آسیبپذیری بحرانی در پلتفرم Ollama از نوع خواندن خارج از محدوده حافظه Heap شناسایی شده است که در فرآیند پردازش فایلهای مدل GGUF رخ میدهد. این ضعف امنیتی میتواند باعث افشای بخشهایی از حافظه پردازه سرور شود
این آسیبپذیری بحرانی در Drupal core از نوع SQL Injection است که در اثر خنثیسازی نامناسب المنتهای ویژه در دستورات SQL رخ میدهد. این ضعف امنیتی میتواند به مهاجم از راه دور اجازه دهد با ارسال درخواستهای دستکاریشده، در فرآیند اجرای کوئریهای پایگاه داده مداخله کرده و دستورات دلخواه SQL را اجرا کند.
آسیبپذیری افشای اطلاعات حساس به عامل غیرمجاز در کامپوننت Desktop Window Manager (DWM) ویندوز شناسایی شده است. این ضعف امنیتی به یک مهاجم لوکال با دسترسی پایین اجازه میدهد که اطلاعات حساس، شامل آدرس بخشها از یک پورت ALPC از راه دور موجود در حافظه حالت کاربر (User-Mode Memory) را افشا کند.
آسیبپذیری Missing Authorization در پلاگین امنیتی Anti-Malware Security and Brute-Force Firewall وردپرس به دلیل عدم بررسی سطح دسترسی کاربر در چندین اکشن AJAX با پیشوند GOTMLS_* ایجاد شده است. این ضعف به کاربران احراز هویتشده با سطح دسترسی Subscriber یا بالاتر اجازه میدهد محتوای فایلهای دلخواه روی سرور را بخوانند و اطلاعات حساس را افشا کنند.