















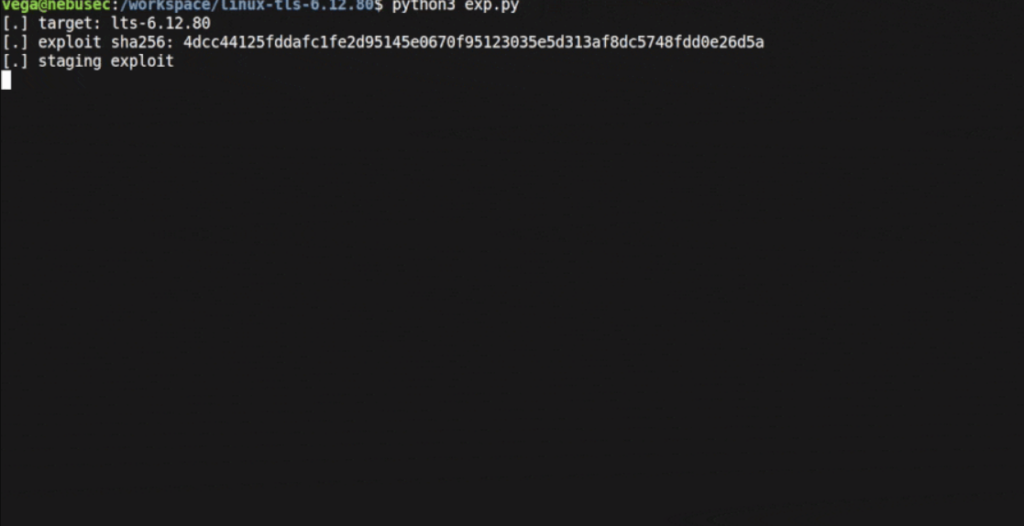
پژوهشگران شرکت Nebula Security از شناسایی آسیبپذیری GhostLock با شناسه CVE-2026-43499 خبر دادهاند؛ یک ضعف امنیتی 15 ساله در کرنل لینوکس (Linux Kernel) که به کاربران لوکال اجازه میدهد در سیستمهای پچنشده، سطح دسترسی خود را تا سطح روت (Root) افزایش داده و کنترل کامل دستگاه را به دست آورند
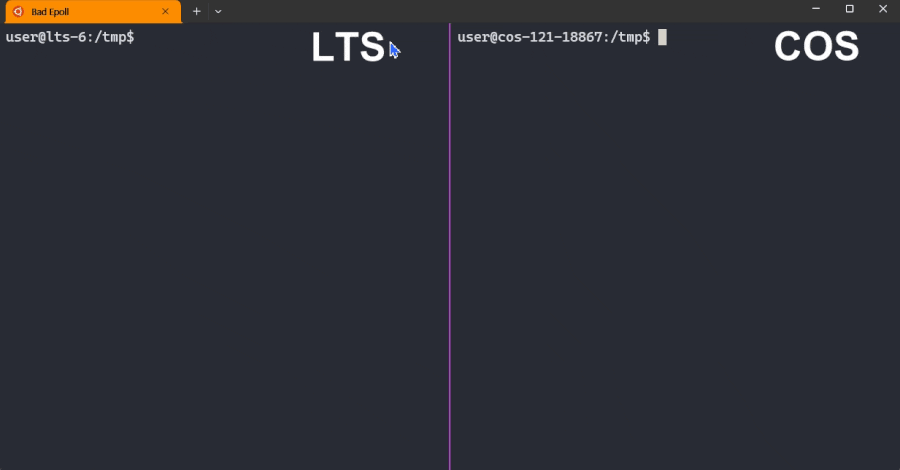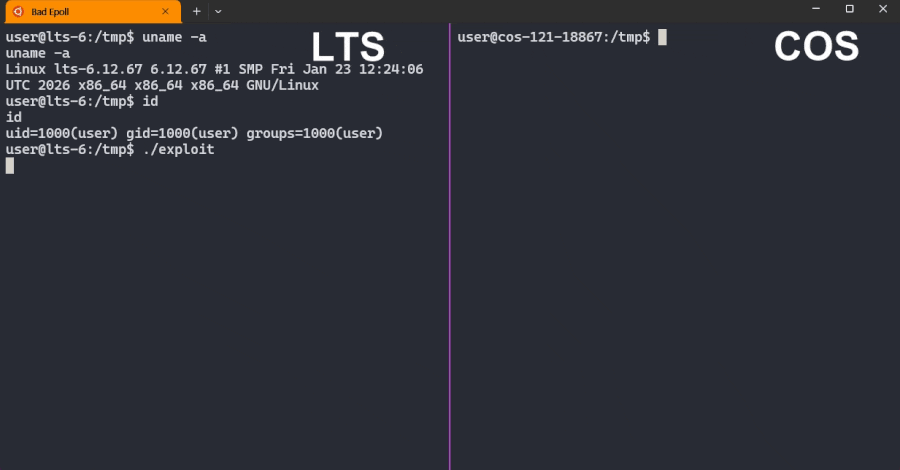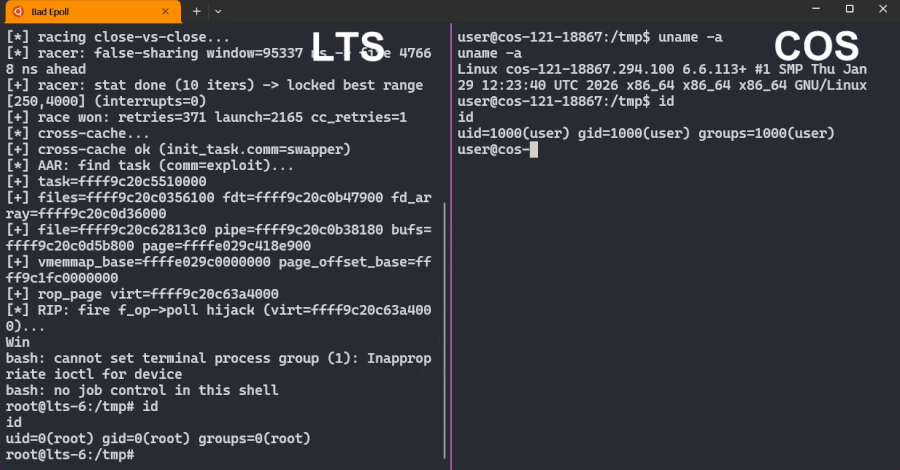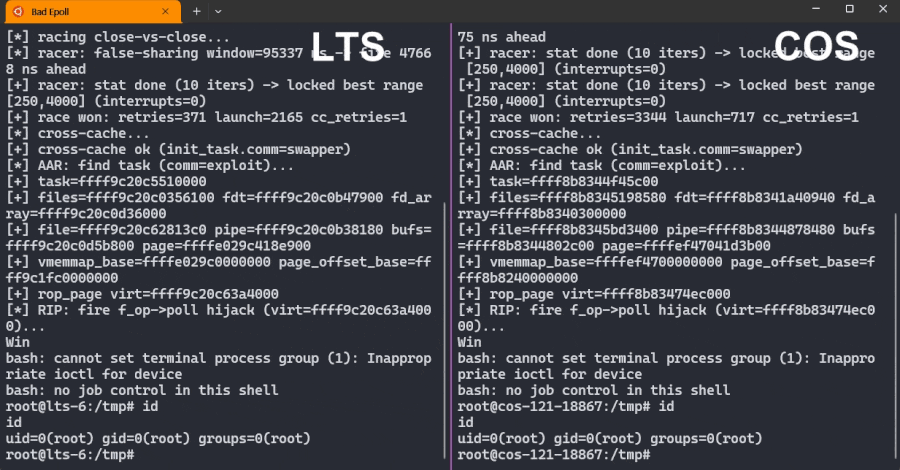
آسیبپذیری Bad Epoll با شناسه CVE-2026-46242 در کرنل لینوکس (Linux Kernel) شناسایی شده است که به کاربران لوکال بدون هرگونه سطح دسترسی ویژه اجازه میدهد با سوءاستفاده از این ضعف سطح دسترسی خود را تا Root افزایش داده و کنترل کامل سیستم را به دست آورند
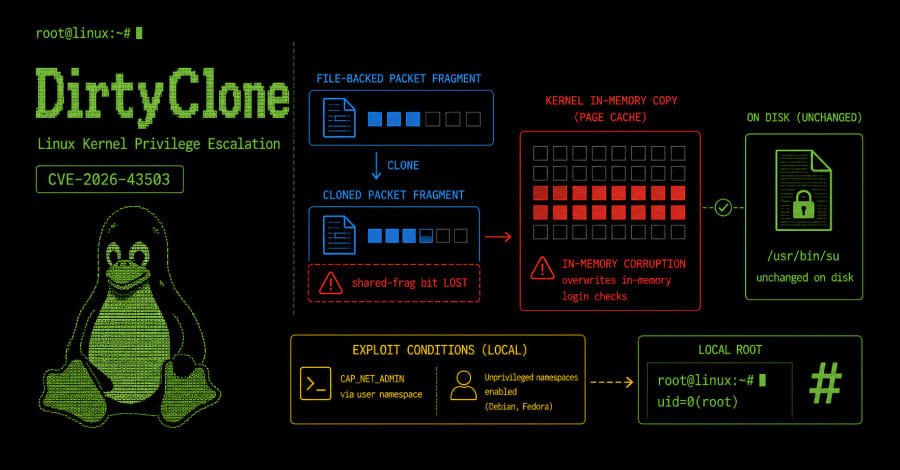
آسیبپذیری DirtyClone یک ضعف امنیتی جدید در کرنل لینوکس است که به خانواده آسیبپذیریهای DirtyFrag تعلق دارد و امکان افزایش سطح دسترسی (Privilege Escalation) تا سطح root را برای کاربران لوکال فراهم میکند.
Nightmare Eclipse، پژوهشگر امنیتی شناختهشده با نام Chaotic Eclipse، مدت کوتاهی پس از انتشار بهروزرسانیهای Patch Tuesday مایکروسافت، یک اکسپلویت روز صفر (Zero-Day) جدید را برای سیستمعامل ویندوز منتشر کرده است.
انتشار عمومی جزئیات فنی و اکسپلویتهای عملیاتی مربوط به یک آسیبپذیری کرنل لینوکس، نگرانیهای تازهای را درباره امنیت سیستمهای مبتنی بر لینوکس ایجاد کرده است. این ضعف امنیتی با شناسه CVE-2026-23111 در زیرسیستم فیلترینگ بستههای کرنل لینوکس (nf_tables) قرار دارد
آسیبپذیری در کرنل سیستمعامل FreeBSD ناشی از یک خطای منطقی در اولویت عملگرها (Operator Precedence) است. این خطا در شرایط خاص منجر به بروز سرریز بافر (Buffer Overflow) میشود و امکان میدهد دادههای تحت کنترل مهاجم، بافرهای مجاور مورد استفاده فراخوان سیستمی execve(2) را بازنویسی کنند.
آسیبپذیری افزایش سطح دسترسی لوکال در سرویس snapd در سیستمعاملهای مبتنی بر اوبونتو (Ubuntu) میتواند به کاربران لوکال با سطح دسترسی محدود اجازه دهد در شرایط خاص به دسترسی root دست پیدا کنند. این ضعف امنیتی ناشی از نحوه مدیریت برخی دایرکتوریهای موقت سیستم است
این آسیبپذیری در سیستمعامل اندروید از نوع مدیریت نامناسب مجوزها است که در کلاس ActivityManagerService و متد dumpBitmapsProto رخ میدهد. این ضعف به دلیل عدم وجود کنترل دسترسی مناسب، میتواند به یک برنامه نصبشده روی دستگاه اجازه دهد بدون نیاز به مجوزهای ویژه به تصاویر رابط کاربری و اطلاعات متعلق به سایر برنامههای در حال اجرا دسترسی پیدا کند.
این آسیبپذیری در کرنل سیستمعامل ویندوز (Windows Kernel) به یک مهاجم لوکال با سطح دسترسی پایین اجازه میدهد با سوءاستفاده از ضعف در مدیریت اشارهگرهای غیرقابل اعتماد (Untrusted Pointer Dereference)، سطح دسترسی خود را تا سطح SYSTEM افزایش دهد.
یک اکسپلویت ویندوز قدیمی که درایور Cloud Filter را هدف قرار میدهد، بار دیگر به تیتر خبرهای امنیتی بازگشته است؛ این در حالی است که بررسیها نشان میدهد این اکسپلویت ویندوز حتی روی سیستمهای کاملاً بهروزرسانی شده نیز همچنان پتانسیل اجرایی دارد.
پژوهشگران شرکت Nebula Security از شناسایی آسیبپذیری GhostLock با شناسه CVE-2026-43499 خبر دادهاند؛ یک ضعف امنیتی 15 ساله در کرنل لینوکس (Linux Kernel) که به کاربران لوکال اجازه میدهد در سیستمهای پچنشده، سطح دسترسی خود را تا سطح روت (Root) افزایش داده و کنترل کامل دستگاه را به دست آورند
آسیبپذیری Bad Epoll با شناسه CVE-2026-46242 در کرنل لینوکس (Linux Kernel) شناسایی شده است که به کاربران لوکال بدون هرگونه سطح دسترسی ویژه اجازه میدهد با سوءاستفاده از این ضعف سطح دسترسی خود را تا Root افزایش داده و کنترل کامل سیستم را به دست آورند
آسیبپذیری DirtyClone یک ضعف امنیتی جدید در کرنل لینوکس است که به خانواده آسیبپذیریهای DirtyFrag تعلق دارد و امکان افزایش سطح دسترسی (Privilege Escalation) تا سطح root را برای کاربران لوکال فراهم میکند.
Nightmare Eclipse، پژوهشگر امنیتی شناختهشده با نام Chaotic Eclipse، مدت کوتاهی پس از انتشار بهروزرسانیهای Patch Tuesday مایکروسافت، یک اکسپلویت روز صفر (Zero-Day) جدید را برای سیستمعامل ویندوز منتشر کرده است.
انتشار عمومی جزئیات فنی و اکسپلویتهای عملیاتی مربوط به یک آسیبپذیری کرنل لینوکس، نگرانیهای تازهای را درباره امنیت سیستمهای مبتنی بر لینوکس ایجاد کرده است. این ضعف امنیتی با شناسه CVE-2026-23111 در زیرسیستم فیلترینگ بستههای کرنل لینوکس (nf_tables) قرار دارد
آسیبپذیری در کرنل سیستمعامل FreeBSD ناشی از یک خطای منطقی در اولویت عملگرها (Operator Precedence) است. این خطا در شرایط خاص منجر به بروز سرریز بافر (Buffer Overflow) میشود و امکان میدهد دادههای تحت کنترل مهاجم، بافرهای مجاور مورد استفاده فراخوان سیستمی execve(2) را بازنویسی کنند.
آسیبپذیری افزایش سطح دسترسی لوکال در سرویس snapd در سیستمعاملهای مبتنی بر اوبونتو (Ubuntu) میتواند به کاربران لوکال با سطح دسترسی محدود اجازه دهد در شرایط خاص به دسترسی root دست پیدا کنند. این ضعف امنیتی ناشی از نحوه مدیریت برخی دایرکتوریهای موقت سیستم است
این آسیبپذیری در سیستمعامل اندروید از نوع مدیریت نامناسب مجوزها است که در کلاس ActivityManagerService و متد dumpBitmapsProto رخ میدهد. این ضعف به دلیل عدم وجود کنترل دسترسی مناسب، میتواند به یک برنامه نصبشده روی دستگاه اجازه دهد بدون نیاز به مجوزهای ویژه به تصاویر رابط کاربری و اطلاعات متعلق به سایر برنامههای در حال اجرا دسترسی پیدا کند.
این آسیبپذیری در کرنل سیستمعامل ویندوز (Windows Kernel) به یک مهاجم لوکال با سطح دسترسی پایین اجازه میدهد با سوءاستفاده از ضعف در مدیریت اشارهگرهای غیرقابل اعتماد (Untrusted Pointer Dereference)، سطح دسترسی خود را تا سطح SYSTEM افزایش دهد.
یک اکسپلویت ویندوز قدیمی که درایور Cloud Filter را هدف قرار میدهد، بار دیگر به تیتر خبرهای امنیتی بازگشته است؛ این در حالی است که بررسیها نشان میدهد این اکسپلویت ویندوز حتی روی سیستمهای کاملاً بهروزرسانی شده نیز همچنان پتانسیل اجرایی دارد.