















در یک حمله زنجیره تأمین npm، مهاجمان نسخهای مخرب از پکیج Jscrambler را منتشر کردند که به بدافزار رباینده اطلاعات (Infostealer) مجهز بود و در مدت کوتاهی نزدیک به 1,500 بار دانلود شد. در این حمله زنجیره تأمین npm، مهاجمان نسخههای مخربی از پکیج Jscrambler منتشر کردند؛ نسخههایی که میتوانستند اطلاعات حساسی مانند اعتبارنامههای توسعهدهندگان، توکنهای دسترسی و دادههای محیطهای توسعه را در اختیار مهاجمان قرار دهند.
گوگل و مایکروسافت پس از شناسایی یک ماژول خفته جمعآوری داده (Dormant Data Collector) در نسخه رسمی افزونه ModHeader، این افزونه را از فروشگاههای کروم و مایکروسافت اج (Microsoft Edge) حذف کردند. بررسی پژوهشگران نشان میدهد افزونه ModHeader با وجود ثبت حدود 1.6 میلیون نصب، حاوی کدی برای جمعآوری، رمزنگاری و ذخیرهسازی تاریخچه وبگردی (Browsing History) کاربران بوده است
پژوهشگران امنیت سایبری از شناسایی 7 پکیج مخرب Vite در مخزن npm خبر دادهاند که در قالب یک حمله پیشرفته به زنجیره تأمین نرمافزار، توسعهدهندگان اکوسیستم Vite را هدف قرار میدهند. این کمپین که بخشی از عملیات ViteVenom محسوب میشود، با بهرهگیری از یک زیرساخت فرماندهی و کنترل (C2) مبتنی بر بلاکچین، تروجان دسترسی از راه دور (RAT) را توزیع میکند
مایکروسافت در تازهترین تحلیل فنی خود از شناسایی بکدور گیگاوایپر (GigaWiper) خبر داده است؛ یک ایمپلنت (Implant) ماژولار مبتنی بر Golang که مرز میان بدافزارهای جاسوسی و وایپرها (Wipers) را کمرنگ میکند.
بدافزار RedWing یک سرویس جدید بدافزار بهعنوان سرویس (Malware-as-a-Service یا MaaS) است که از طریق تلگرام در اختیار مجرمان سایبری قرار میگیرد و امکان اجرای حملات کلاهبرداری بانکی علیه کاربران اندروید را حتی برای افراد با دانش فنی محدود فراهم میکند
حمله زنجیره تأمین علیه پروژه Injective Labs منجر به انتشار نسخهای آلوده از پکیج @injectivelabs/sdk-ts در مخزن npm شد. این پکیج با هدف سرقت کلیدهای خصوصی و عبارتهای بازیابی (Mnemonic Seed Phrases) کیف پولهای رمزارزی منتشر شده بود. در این حمله زنجیره تأمین، مهاجمان پس از نفوذ به مخزن گیتهاب پروژه، نسخه آلوده این پکیج را از طریق npm منتشر کردند.
مهاجمان در یک کمپین سایبری جدید، با انتشار اکسپلویتهای اثبات مفهوم (PoC) تروجانیزهشده در گیتهاب (GitHub)، پژوهشگران امنیت سایبری و متخصصان تست نفوذ را هدف حمله بدافزار ChocoPoC قرار دادهاند. بدافزار ChocoPoC یک تروجان دسترسی از راه دور (RAT) مبتنی بر پایتون (Python) است که به مهاجمان امکان اجرای دستورات دلخواه و سرقت اطلاعات حساس از سیستم قربانیان را میدهد.
یک کمپین مخرب از نوامبر سال گذشته میلادی تاکنون، توسعهدهندگان پایتون (Python) فعال در زمینه توسعه رباتهای تلگرام را هدف قرار داده است. مهاجمان در این عملیات با انتشار پکیجهای آلوده در PyPI که شامل فورکهای (Fork) آلوده به تروجان از کتابخانه محبوب Pyrogram هستند، زنجیره تأمین نرمافزار را هدف قرار دادهاند. این پکیجهای آلوده در PyPI به مهاجمان اجازه میدهند فایلهای دلخواه را از سرورهای آلوده استخراج کنند.
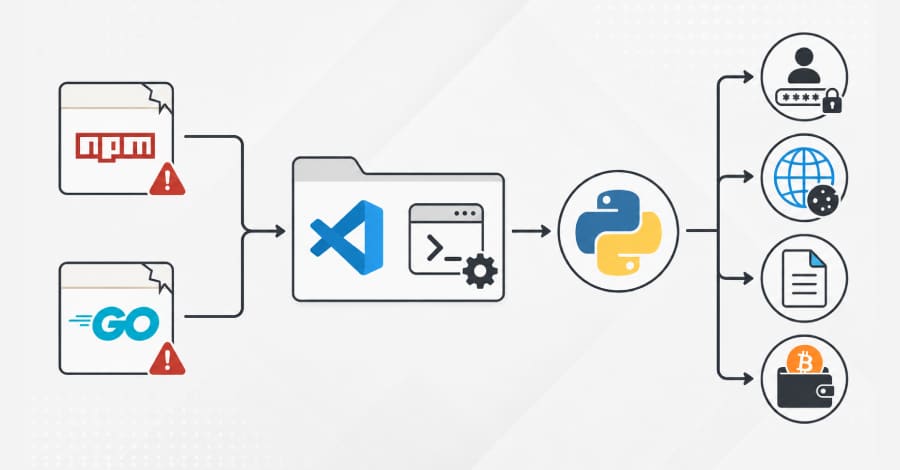
پژوهشگران امنیت سایبری از شناسایی یک حمله زنجیره تأمین جدید خبر دادهاند که با سوءاستفاده از دو بسته ربودهشده در npm و مجموعهای از بستههای Go، توسعهدهندگان را در سیستمعاملهای ویندوز، لینوکس و مکاواس (macOS) هدف قرار میدهد
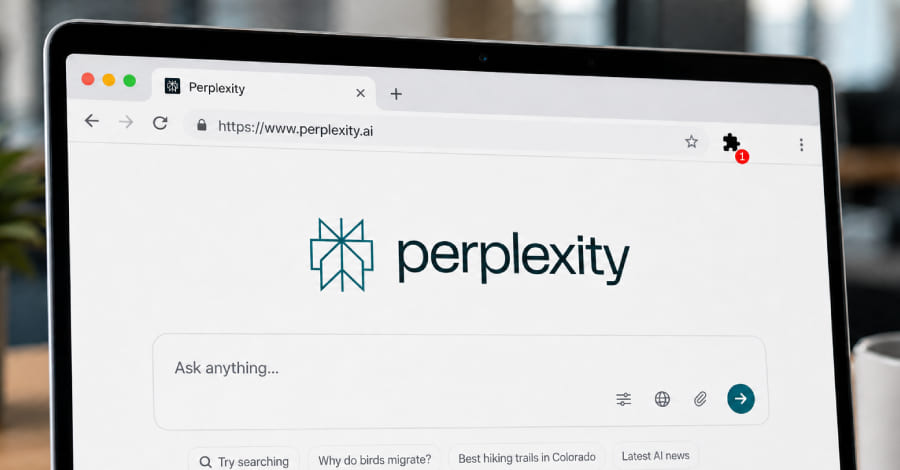
محققان تیم مایکروسافت دیفندر (Microsoft Defender) از شناسایی یک افزونه جعلی پرپلکسیتی (Perplexity) خبر دادهاند که با سوءاستفاده از نام و برند این موتور جستجوی مبتنی بر هوش مصنوعی، جستجوهای کاربران و حتی دادههای واردشده در نوار آدرس (Address Bar) را بهصورت مخفیانه رهگیری و ثبت میکرد
در یک حمله زنجیره تأمین npm، مهاجمان نسخهای مخرب از پکیج Jscrambler را منتشر کردند که به بدافزار رباینده اطلاعات (Infostealer) مجهز بود و در مدت کوتاهی نزدیک به 1,500 بار دانلود شد. در این حمله زنجیره تأمین npm، مهاجمان نسخههای مخربی از پکیج Jscrambler منتشر کردند؛ نسخههایی که میتوانستند اطلاعات حساسی مانند اعتبارنامههای توسعهدهندگان، توکنهای دسترسی و دادههای محیطهای توسعه را در اختیار مهاجمان قرار دهند.
گوگل و مایکروسافت پس از شناسایی یک ماژول خفته جمعآوری داده (Dormant Data Collector) در نسخه رسمی افزونه ModHeader، این افزونه را از فروشگاههای کروم و مایکروسافت اج (Microsoft Edge) حذف کردند. بررسی پژوهشگران نشان میدهد افزونه ModHeader با وجود ثبت حدود 1.6 میلیون نصب، حاوی کدی برای جمعآوری، رمزنگاری و ذخیرهسازی تاریخچه وبگردی (Browsing History) کاربران بوده است
پژوهشگران امنیت سایبری از شناسایی 7 پکیج مخرب Vite در مخزن npm خبر دادهاند که در قالب یک حمله پیشرفته به زنجیره تأمین نرمافزار، توسعهدهندگان اکوسیستم Vite را هدف قرار میدهند. این کمپین که بخشی از عملیات ViteVenom محسوب میشود، با بهرهگیری از یک زیرساخت فرماندهی و کنترل (C2) مبتنی بر بلاکچین، تروجان دسترسی از راه دور (RAT) را توزیع میکند
مایکروسافت در تازهترین تحلیل فنی خود از شناسایی بکدور گیگاوایپر (GigaWiper) خبر داده است؛ یک ایمپلنت (Implant) ماژولار مبتنی بر Golang که مرز میان بدافزارهای جاسوسی و وایپرها (Wipers) را کمرنگ میکند.
بدافزار RedWing یک سرویس جدید بدافزار بهعنوان سرویس (Malware-as-a-Service یا MaaS) است که از طریق تلگرام در اختیار مجرمان سایبری قرار میگیرد و امکان اجرای حملات کلاهبرداری بانکی علیه کاربران اندروید را حتی برای افراد با دانش فنی محدود فراهم میکند
حمله زنجیره تأمین علیه پروژه Injective Labs منجر به انتشار نسخهای آلوده از پکیج @injectivelabs/sdk-ts در مخزن npm شد. این پکیج با هدف سرقت کلیدهای خصوصی و عبارتهای بازیابی (Mnemonic Seed Phrases) کیف پولهای رمزارزی منتشر شده بود. در این حمله زنجیره تأمین، مهاجمان پس از نفوذ به مخزن گیتهاب پروژه، نسخه آلوده این پکیج را از طریق npm منتشر کردند.
مهاجمان در یک کمپین سایبری جدید، با انتشار اکسپلویتهای اثبات مفهوم (PoC) تروجانیزهشده در گیتهاب (GitHub)، پژوهشگران امنیت سایبری و متخصصان تست نفوذ را هدف حمله بدافزار ChocoPoC قرار دادهاند. بدافزار ChocoPoC یک تروجان دسترسی از راه دور (RAT) مبتنی بر پایتون (Python) است که به مهاجمان امکان اجرای دستورات دلخواه و سرقت اطلاعات حساس از سیستم قربانیان را میدهد.
یک کمپین مخرب از نوامبر سال گذشته میلادی تاکنون، توسعهدهندگان پایتون (Python) فعال در زمینه توسعه رباتهای تلگرام را هدف قرار داده است. مهاجمان در این عملیات با انتشار پکیجهای آلوده در PyPI که شامل فورکهای (Fork) آلوده به تروجان از کتابخانه محبوب Pyrogram هستند، زنجیره تأمین نرمافزار را هدف قرار دادهاند. این پکیجهای آلوده در PyPI به مهاجمان اجازه میدهند فایلهای دلخواه را از سرورهای آلوده استخراج کنند.
پژوهشگران امنیت سایبری از شناسایی یک حمله زنجیره تأمین جدید خبر دادهاند که با سوءاستفاده از دو بسته ربودهشده در npm و مجموعهای از بستههای Go، توسعهدهندگان را در سیستمعاملهای ویندوز، لینوکس و مکاواس (macOS) هدف قرار میدهد
محققان تیم مایکروسافت دیفندر (Microsoft Defender) از شناسایی یک افزونه جعلی پرپلکسیتی (Perplexity) خبر دادهاند که با سوءاستفاده از نام و برند این موتور جستجوی مبتنی بر هوش مصنوعی، جستجوهای کاربران و حتی دادههای واردشده در نوار آدرس (Address Bar) را بهصورت مخفیانه رهگیری و ثبت میکرد