















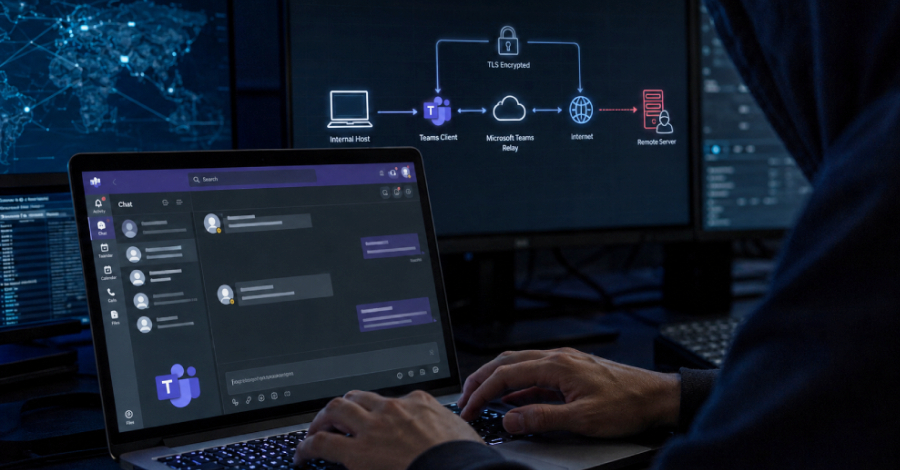
مهاجمان مرتبط با باجافزار DragonForce در یک کمپین نفوذ هدفمند از یک تروجان دسترسی از راه دور (RAT) سفارشی مبتنی بر Go با نام Backdoor.Turn برای پنهانسازی ترافیک فرماندهی و کنترل (C2) استفاده کردهاند
افزایش استفاده از EDR Killer در اکوسیستم حملات باجافزاری باعث شده مدلهای دفاعی مبتنی بر سامانههای تشخیص و پاسخ در Endpoint یا به عبارتی EDR با سطح جدیدی از تهدید و پیچیدگی مواجه شوند.
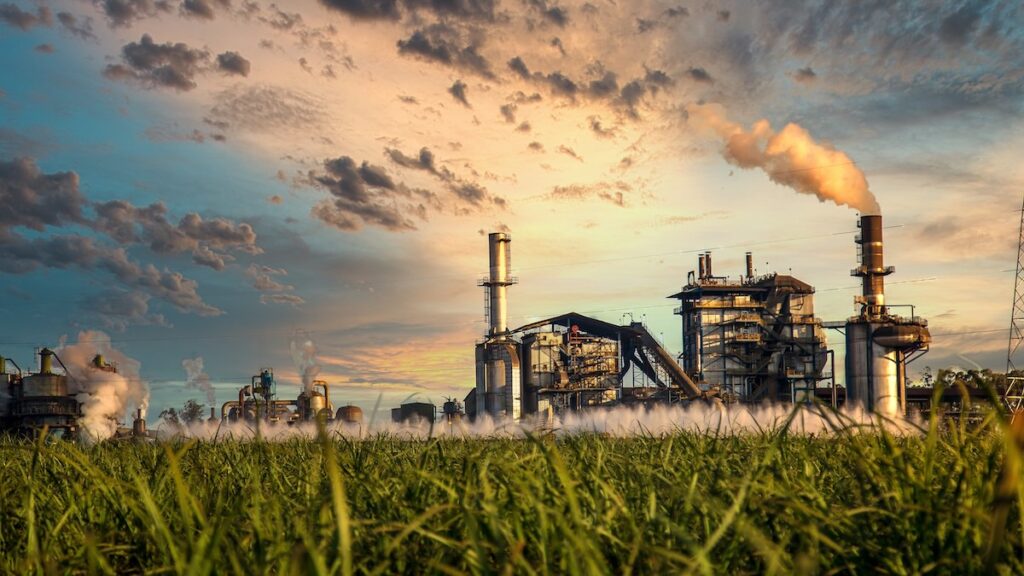
حمله باجافزاری به Mackay Sugar باعث ایجاد اختلال جدی در عملیات یکی از بزرگترین تولیدکنندگان شکر استرالیا شد و این شرکت را وادار کرد بخشی از تأسیسات تولیدی خود را بهصورت موقت از چرخه عملیاتی خارج کند.
در یک رخداد کمسابقه در دنیای جرایم سایبری، گروه باجافزاری The Gentlemen، یکی از فعالترین عملیاتهای Ransomware-as-a-Service (RaaS) در سال 2026، قربانی نفوذ سایبری شد. افشای بخشی از دادههای داخلی نشان میدهد گروه باجافزاری The Gentlemen چگونه با ساختاری سازمانیافته، مدل درآمدی جذاب برای همکاران عملیاتی و بهرهبرداری گسترده از اکسپلویتها و ابزارهای نفوذ، در مدت کوتاهی به یکی از عوامل اصلی اکوسیستم باجافزار تبدیل شده است
باجافزار چندگانه (Multi-Extortion Ransomware) بهعنوان یکی از پیشرفتهترین و پیچیدهترین مدلهای حملات سایبری، به تهدیدی جدی برای سازمانها تبدیل شده است. در مدل باجافزار چندگانه، مهاجمان تنها به رمزگذاری دادهها اکتفا نمیکنند، بلکه با استخراج اطلاعات، تهدید به افشای آنها و اعمال فشار چندلایه، سازمانها را در موقعیت بحرانی قرار میدهند.
محققان امنیت سایبری اخیراً یک باجافزار جدید به نام Reynolds را شناسایی کردهاند که در آن یک درایور آسیبپذیر به طور مستقیم در پیلود باجافزار جاسازی شده است. این حمله نمونهای جدید از تکنیک BYOVD (Bring-Your-Own-Vulnerable-Driver) محسوب میشود
مهاجمان مرتبط با باجافزار DragonForce در یک کمپین نفوذ هدفمند از یک تروجان دسترسی از راه دور (RAT) سفارشی مبتنی بر Go با نام Backdoor.Turn برای پنهانسازی ترافیک فرماندهی و کنترل (C2) استفاده کردهاند
افزایش استفاده از EDR Killer در اکوسیستم حملات باجافزاری باعث شده مدلهای دفاعی مبتنی بر سامانههای تشخیص و پاسخ در Endpoint یا به عبارتی EDR با سطح جدیدی از تهدید و پیچیدگی مواجه شوند.
حمله باجافزاری به Mackay Sugar باعث ایجاد اختلال جدی در عملیات یکی از بزرگترین تولیدکنندگان شکر استرالیا شد و این شرکت را وادار کرد بخشی از تأسیسات تولیدی خود را بهصورت موقت از چرخه عملیاتی خارج کند.
در یک رخداد کمسابقه در دنیای جرایم سایبری، گروه باجافزاری The Gentlemen، یکی از فعالترین عملیاتهای Ransomware-as-a-Service (RaaS) در سال 2026، قربانی نفوذ سایبری شد. افشای بخشی از دادههای داخلی نشان میدهد گروه باجافزاری The Gentlemen چگونه با ساختاری سازمانیافته، مدل درآمدی جذاب برای همکاران عملیاتی و بهرهبرداری گسترده از اکسپلویتها و ابزارهای نفوذ، در مدت کوتاهی به یکی از عوامل اصلی اکوسیستم باجافزار تبدیل شده است
باجافزار چندگانه (Multi-Extortion Ransomware) بهعنوان یکی از پیشرفتهترین و پیچیدهترین مدلهای حملات سایبری، به تهدیدی جدی برای سازمانها تبدیل شده است. در مدل باجافزار چندگانه، مهاجمان تنها به رمزگذاری دادهها اکتفا نمیکنند، بلکه با استخراج اطلاعات، تهدید به افشای آنها و اعمال فشار چندلایه، سازمانها را در موقعیت بحرانی قرار میدهند.
محققان امنیت سایبری اخیراً یک باجافزار جدید به نام Reynolds را شناسایی کردهاند که در آن یک درایور آسیبپذیر به طور مستقیم در پیلود باجافزار جاسازی شده است. این حمله نمونهای جدید از تکنیک BYOVD (Bring-Your-Own-Vulnerable-Driver) محسوب میشود