















آسیبپذیریهای امنیتی جدید در افزونه کلود برای کروم (Claude for Chrome) میتوانند به افزونههای مخرب اجازه دهند از سطح دسترسیهای ویژه هوش مصنوعی سوءاستفاده کرده و عملیات حساسی مانند خواندن پیامهای جیمیل، دسترسی به اسناد گوگل داکس (Google Docs) و مشاهده دادههای تقویم کاربر را انجام دهند
پژوهشگران شرکت Nebula Security از شناسایی آسیبپذیری GhostLock با شناسه CVE-2026-43499 خبر دادهاند؛ یک ضعف امنیتی 15 ساله در کرنل لینوکس (Linux Kernel) که به کاربران لوکال اجازه میدهد در سیستمهای پچنشده، سطح دسترسی خود را تا سطح روت (Root) افزایش داده و کنترل کامل دستگاه را به دست آورند
مرکز هماهنگی CERT/CC هشدار داد که چندین نسخه از فریمور منتشرشده برای محصولات شبکه شرکت چینی تندا (Tenda)، دارای یک بکدور احراز هویت مستندنشده هستند که امکان دسترسی ادمین (Administrative Access) به رابط مدیریت تحت وب دستگاهها را فراهم میکند
آسیبپذیری Januscape با شناسه CVE-2026-53359، یک ضعف امنیتی 16 ساله در کرنل لینوکس (Linux Kernel) است که به مهاجمان امکان فرار از ماشین مجازی (VM Escape) و اجرای کد دلخواه روی سیستم میزبان (Host) را میدهد
آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA) با انتشار هشداری اعلام کرد مهاجمان در حال سوءاستفاده از آسیبپذیری افزونههای جوملا (Joomla) هستند؛ ضعفهایی که از طریق آپلود فایل دلخواه (Arbitrary File Upload) امکان اجرای کد از راه دور (RCE) را برای مهاجمان فراهم میکنند
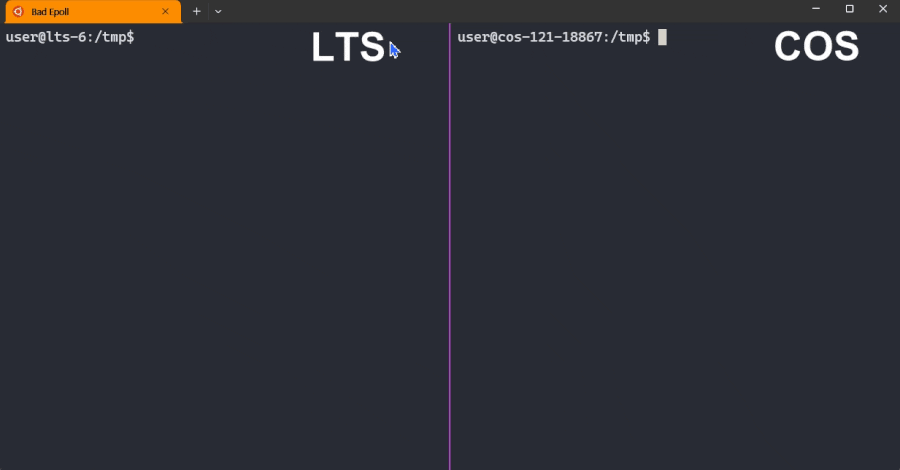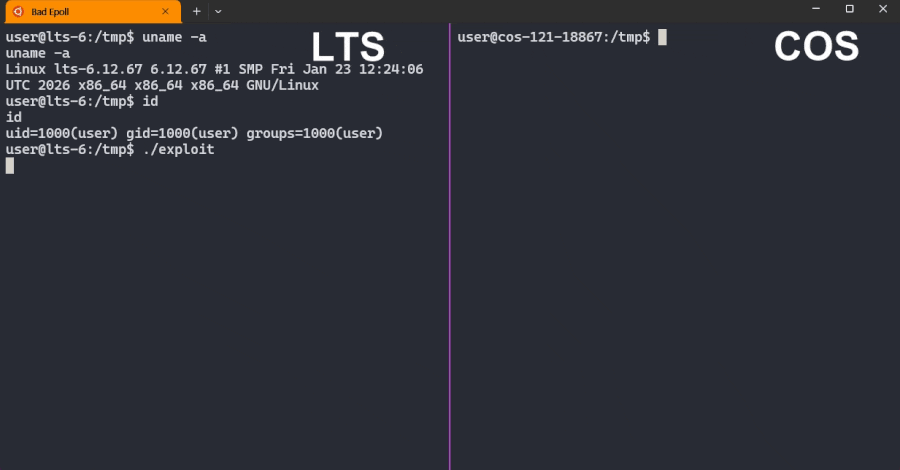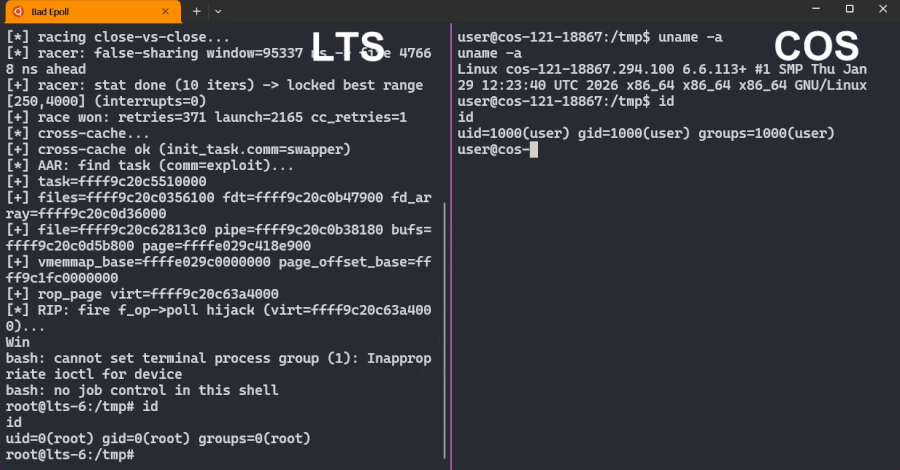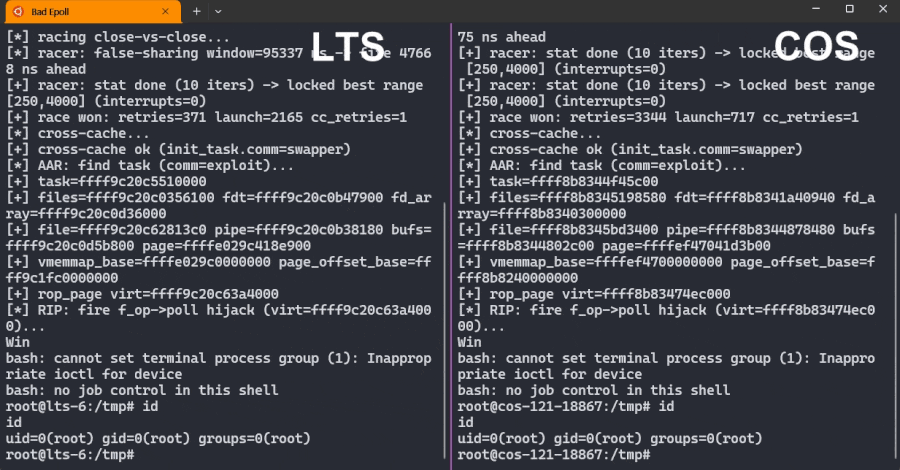
آسیبپذیری Bad Epoll با شناسه CVE-2026-46242 در کرنل لینوکس (Linux Kernel) شناسایی شده است که به کاربران لوکال بدون هرگونه سطح دسترسی ویژه اجازه میدهد با سوءاستفاده از این ضعف سطح دسترسی خود را تا Root افزایش داده و کنترل کامل سیستم را به دست آورند
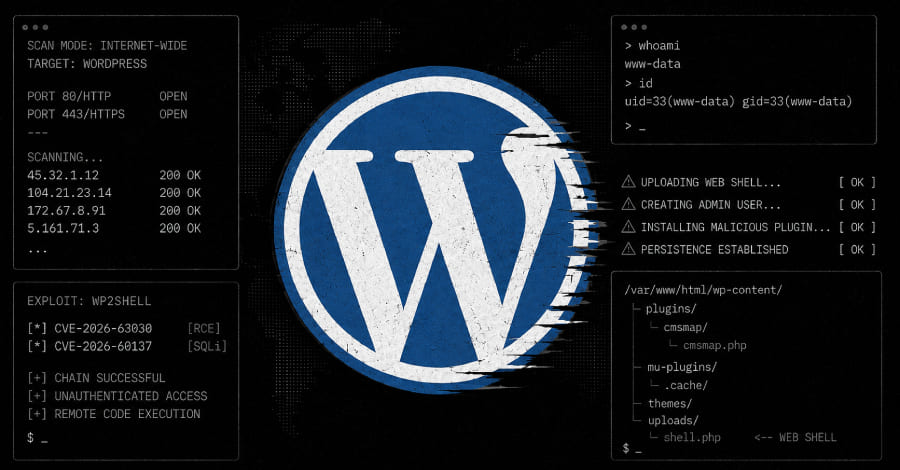
انتشار عمومی کد اکسپلویت زنجیره آسیبپذیری wp2shell، موج تازهای از حملات به وبسایتهای وردپرس را آغاز کرده است. در این زنجیره، دو آسیبپذیری بحرانی با شناسههای CVE-2026-63030 و CVE-2026-60137 بهصورت همزمان مورد سوءاستفاده قرار میگیرند و به مهاجمان اجازه میدهند بدون نیاز به احراز هویت، روی وبسایتهای آسیبپذیر اجرای کد از راه دور (RCE) انجام داده و کنترل کامل سامانه آسیبپذیر را به دست آورند.
در پی افشای جزئیات فنی یک زنجیره حمله خطرناک در هسته وردپرس (WordPress Core)، کارشناسان امنیتی نسبت به آسیبپذیری wp2shell هشدار دادند؛ ضعفی که به مهاجمان بدون احراز هویت اجازه میدهد دستورات دلخواه خود را روی سرور اجرا کنند.
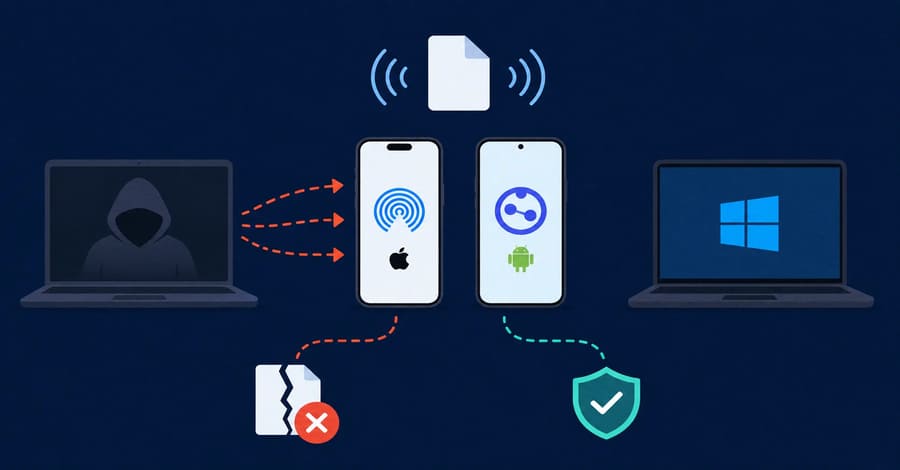
آسیبپذیری اشتراکگذاری فایل وایرلس (Wireless File Sharing) در AirDrop و Quick Share نشان میدهد سرویسهای انتقال فایل وایرلس، با وجود آنکه برای انتقال سریع فایل میان دستگاههای نزدیک طراحی شدهاند، میتوانند به نقطهای برای سوءاستفاده مهاجمان تبدیل شوند.
آژانس امنیت سایبری و زیرساخت آمریکا (CISA) اعلام کرد آسیبپذیری BlueHammer در ویندوز اکنون توسط گروههای باجافزاری در حملات واقعی مورد سوءاستفاده قرار گرفته است. این ضعف امنیتی با شدت بالا (High) در مایکروسافت دیفندر (Microsoft Defender) به مهاجمان دارای دسترسی لوکال اجازه میدهد سطح دسترسی خود را افزایش (Privilege Escalation) دهند
آسیبپذیریهای امنیتی جدید در افزونه کلود برای کروم (Claude for Chrome) میتوانند به افزونههای مخرب اجازه دهند از سطح دسترسیهای ویژه هوش مصنوعی سوءاستفاده کرده و عملیات حساسی مانند خواندن پیامهای جیمیل، دسترسی به اسناد گوگل داکس (Google Docs) و مشاهده دادههای تقویم کاربر را انجام دهند
پژوهشگران شرکت Nebula Security از شناسایی آسیبپذیری GhostLock با شناسه CVE-2026-43499 خبر دادهاند؛ یک ضعف امنیتی 15 ساله در کرنل لینوکس (Linux Kernel) که به کاربران لوکال اجازه میدهد در سیستمهای پچنشده، سطح دسترسی خود را تا سطح روت (Root) افزایش داده و کنترل کامل دستگاه را به دست آورند
مرکز هماهنگی CERT/CC هشدار داد که چندین نسخه از فریمور منتشرشده برای محصولات شبکه شرکت چینی تندا (Tenda)، دارای یک بکدور احراز هویت مستندنشده هستند که امکان دسترسی ادمین (Administrative Access) به رابط مدیریت تحت وب دستگاهها را فراهم میکند
آسیبپذیری Januscape با شناسه CVE-2026-53359، یک ضعف امنیتی 16 ساله در کرنل لینوکس (Linux Kernel) است که به مهاجمان امکان فرار از ماشین مجازی (VM Escape) و اجرای کد دلخواه روی سیستم میزبان (Host) را میدهد
آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA) با انتشار هشداری اعلام کرد مهاجمان در حال سوءاستفاده از آسیبپذیری افزونههای جوملا (Joomla) هستند؛ ضعفهایی که از طریق آپلود فایل دلخواه (Arbitrary File Upload) امکان اجرای کد از راه دور (RCE) را برای مهاجمان فراهم میکنند
آسیبپذیری Bad Epoll با شناسه CVE-2026-46242 در کرنل لینوکس (Linux Kernel) شناسایی شده است که به کاربران لوکال بدون هرگونه سطح دسترسی ویژه اجازه میدهد با سوءاستفاده از این ضعف سطح دسترسی خود را تا Root افزایش داده و کنترل کامل سیستم را به دست آورند
انتشار عمومی کد اکسپلویت زنجیره آسیبپذیری wp2shell، موج تازهای از حملات به وبسایتهای وردپرس را آغاز کرده است. در این زنجیره، دو آسیبپذیری بحرانی با شناسههای CVE-2026-63030 و CVE-2026-60137 بهصورت همزمان مورد سوءاستفاده قرار میگیرند و به مهاجمان اجازه میدهند بدون نیاز به احراز هویت، روی وبسایتهای آسیبپذیر اجرای کد از راه دور (RCE) انجام داده و کنترل کامل سامانه آسیبپذیر را به دست آورند.
در پی افشای جزئیات فنی یک زنجیره حمله خطرناک در هسته وردپرس (WordPress Core)، کارشناسان امنیتی نسبت به آسیبپذیری wp2shell هشدار دادند؛ ضعفی که به مهاجمان بدون احراز هویت اجازه میدهد دستورات دلخواه خود را روی سرور اجرا کنند.
آسیبپذیری اشتراکگذاری فایل وایرلس (Wireless File Sharing) در AirDrop و Quick Share نشان میدهد سرویسهای انتقال فایل وایرلس، با وجود آنکه برای انتقال سریع فایل میان دستگاههای نزدیک طراحی شدهاند، میتوانند به نقطهای برای سوءاستفاده مهاجمان تبدیل شوند.
آژانس امنیت سایبری و زیرساخت آمریکا (CISA) اعلام کرد آسیبپذیری BlueHammer در ویندوز اکنون توسط گروههای باجافزاری در حملات واقعی مورد سوءاستفاده قرار گرفته است. این ضعف امنیتی با شدت بالا (High) در مایکروسافت دیفندر (Microsoft Defender) به مهاجمان دارای دسترسی لوکال اجازه میدهد سطح دسترسی خود را افزایش (Privilege Escalation) دهند