گروه Insikt دو خانواده بدافزاری جدید به نامهای TerraStealerV2 و TerraLogger را شناسایی کرده است که به عامل تهدید با انگیزه مالی Golden Chickens (معروف به Venom Spider) مرتبط هستند. Golden Chickens به دلیل اداره یک پلتفرم بدافزار بهعنوان سرویس (MaaS) که توسط گروههای سایبری مانند FIN6، Cobalt Group و
MintsLoader، یک لودر مخرب، برای نخستین بار در سال ۲۰۲۴ در چندین کمپین فیشینگ و دانلود ناخواسته مشاهده شد. این لودر معمولا پیلودهای مرحله دوم نظیر GhostWeaver، StealC و نسخهای تغییریافته از کلاینت BOINC را مستقر میکند. MintsLoader از طریق زنجیرهی آلودگی چندمرحلهای که شامل اسکریپتهای JavaScript و PowerShell مبهمسازیشده
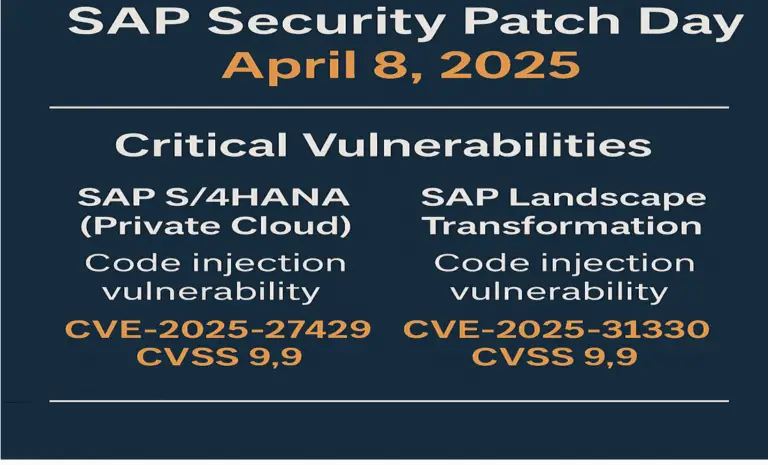
در روز پچ امنیتی SAP مورخ ۸ آوریل ۲۰۲۵، مجموعهای از بهروزرسانیهای مهم امنیتی منتشر شد که شامل ۱۸ جدید و ۲ بهروزرسانی برای اطلاعیه های قبلی بود. در میان این اصلاحات، چندین آسیبپذیری جدی از نوع تزریق کد وجود دارند که تهدید قابلتوجهی برای سیستمهای SAP بهشمار میروند. آسیبپذیریهای
سیستمهای اتوماسیون صنعتی (Industrial Automation Systems – ICS)، نقش کلیدی در بهینهسازی فرآیندهای تولیدی و صنعتی دارند، اما به دلیل اتصال به شبکهها و وابستگی به فناوریهای پیشرفته، در برابر تهدیدات امنیت سایبری آسیب پذیر میباشند. این تهدیدات شامل حملات بدافزاری، نفوذ به سیستمهای کنترل صنعتی (ICS)، سوءاستفاده از آسیب
وقتی صحبت از تهدیدات سایبری میشود، بسیاری از افراد، هکرهای خارج از سازمان را تصور میکنند که به شبکهها نفوذ میکنند؛ اما برخی از مخربترین نقضهای امنیتی از داخل سازمانها نشأت میگیرند. چه به دلیل سهلانگاری و چه با نیت مخرب، تهدیدات داخلی میتوانند سازمان شما را در معرض خطرات
گروه Insikt دو خانواده بدافزاری جدید به نامهای TerraStealerV2 و TerraLogger را شناسایی کرده است که به عامل تهدید با انگیزه مالی Golden Chickens (معروف به Venom Spider) مرتبط هستند. Golden Chickens به دلیل اداره یک پلتفرم بدافزار بهعنوان سرویس (MaaS) که توسط گروههای سایبری مانند FIN6، Cobalt Group و
MintsLoader، یک لودر مخرب، برای نخستین بار در سال ۲۰۲۴ در چندین کمپین فیشینگ و دانلود ناخواسته مشاهده شد. این لودر معمولا پیلودهای مرحله دوم نظیر GhostWeaver، StealC و نسخهای تغییریافته از کلاینت BOINC را مستقر میکند. MintsLoader از طریق زنجیرهی آلودگی چندمرحلهای که شامل اسکریپتهای JavaScript و PowerShell مبهمسازیشده
در روز پچ امنیتی SAP مورخ ۸ آوریل ۲۰۲۵، مجموعهای از بهروزرسانیهای مهم امنیتی منتشر شد که شامل ۱۸ جدید و ۲ بهروزرسانی برای اطلاعیه های قبلی بود. در میان این اصلاحات، چندین آسیبپذیری جدی از نوع تزریق کد وجود دارند که تهدید قابلتوجهی برای سیستمهای SAP بهشمار میروند. آسیبپذیریهای
سیستمهای اتوماسیون صنعتی (Industrial Automation Systems – ICS)، نقش کلیدی در بهینهسازی فرآیندهای تولیدی و صنعتی دارند، اما به دلیل اتصال به شبکهها و وابستگی به فناوریهای پیشرفته، در برابر تهدیدات امنیت سایبری آسیب پذیر میباشند. این تهدیدات شامل حملات بدافزاری، نفوذ به سیستمهای کنترل صنعتی (ICS)، سوءاستفاده از آسیب
وقتی صحبت از تهدیدات سایبری میشود، بسیاری از افراد، هکرهای خارج از سازمان را تصور میکنند که به شبکهها نفوذ میکنند؛ اما برخی از مخربترین نقضهای امنیتی از داخل سازمانها نشأت میگیرند. چه به دلیل سهلانگاری و چه با نیت مخرب، تهدیدات داخلی میتوانند سازمان شما را در معرض خطرات