















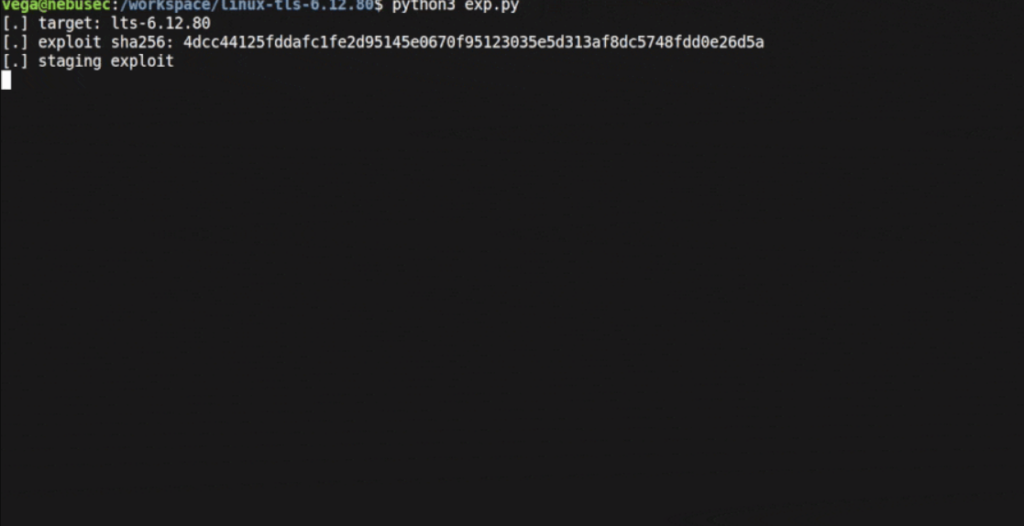
پژوهشگران شرکت Nebula Security از شناسایی آسیبپذیری GhostLock با شناسه CVE-2026-43499 خبر دادهاند؛ یک ضعف امنیتی 15 ساله در کرنل لینوکس (Linux Kernel) که به کاربران لوکال اجازه میدهد در سیستمهای پچنشده، سطح دسترسی خود را تا سطح روت (Root) افزایش داده و کنترل کامل دستگاه را به دست آورند
بر اساس گزارش هزینه نقض دادهها در سال 2025 (Cost of a Data Breach Report 2025) که توسط شرکت IBM منتشر شده است، مهاجمان در 16 درصد از موارد نقض دادهها (Data Breaches) مورد بررسی، از ابزارهای هوش مصنوعی (AI) استفاده کردهاند؛ ابزارهایی که عمدتاً برای اجرای حملات فیشینگ و جعل هویت مبتنی بر دیپفیک (Deepfake) به کار گرفته شدهاند.
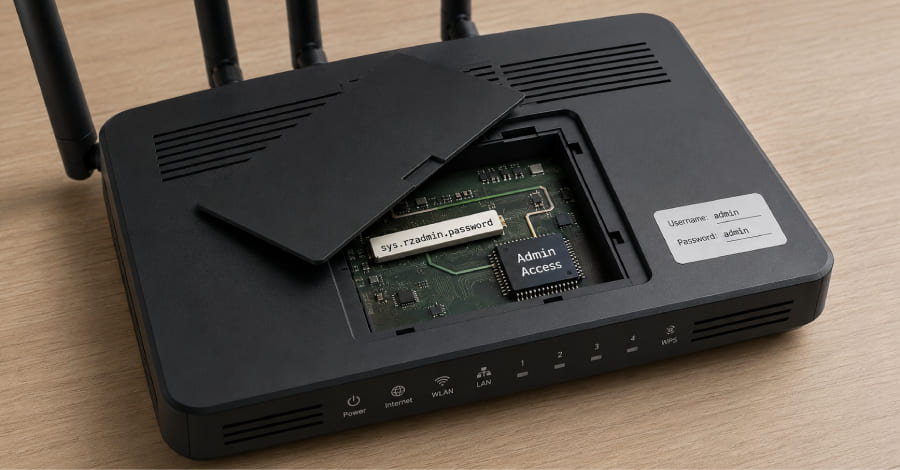
مرکز هماهنگی CERT/CC هشدار داد که چندین نسخه از فریمور منتشرشده برای محصولات شبکه شرکت چینی تندا (Tenda)، دارای یک بکدور احراز هویت مستندنشده هستند که امکان دسترسی ادمین (Administrative Access) به رابط مدیریت تحت وب دستگاهها را فراهم میکند
پژوهشگران شرکت Nebula Security از شناسایی آسیبپذیری GhostLock با شناسه CVE-2026-43499 خبر دادهاند؛ یک ضعف امنیتی 15 ساله در کرنل لینوکس (Linux Kernel) که به کاربران لوکال اجازه میدهد در سیستمهای پچنشده، سطح دسترسی خود را تا سطح روت (Root) افزایش داده و کنترل کامل دستگاه را به دست آورند
بر اساس گزارش هزینه نقض دادهها در سال 2025 (Cost of a Data Breach Report 2025) که توسط شرکت IBM منتشر شده است، مهاجمان در 16 درصد از موارد نقض دادهها (Data Breaches) مورد بررسی، از ابزارهای هوش مصنوعی (AI) استفاده کردهاند؛ ابزارهایی که عمدتاً برای اجرای حملات فیشینگ و جعل هویت مبتنی بر دیپفیک (Deepfake) به کار گرفته شدهاند.
مرکز هماهنگی CERT/CC هشدار داد که چندین نسخه از فریمور منتشرشده برای محصولات شبکه شرکت چینی تندا (Tenda)، دارای یک بکدور احراز هویت مستندنشده هستند که امکان دسترسی ادمین (Administrative Access) به رابط مدیریت تحت وب دستگاهها را فراهم میکند