















یک گروه تهدید سایبری وابسته به چین، سرورهای ایمیل دانشگاههای ایالات متحده و کانادا را در یک عملیات جاسوسی سایبری، برای سرقت اطلاعات حساس و استقرار بدافزارهای بکدور هدف قرار داده است. در این کمپین جاسوسی، مهاجمان با تمرکز بر دانشکدههای فیزیک و مهندسی، همچنین مراکز تحقیقاتی مرتبط با امنیت ملی، از آسیبپذیری Roundcube برای نفوذ به سامانهها سوءاستفاده کردهاند
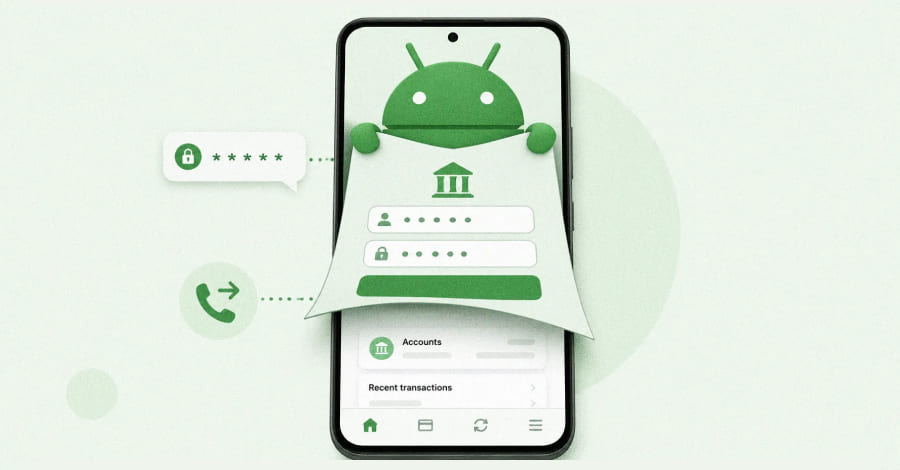
بدافزار RedWing یک سرویس جدید بدافزار بهعنوان سرویس (Malware-as-a-Service یا MaaS) است که از طریق تلگرام در اختیار مجرمان سایبری قرار میگیرد و امکان اجرای حملات کلاهبرداری بانکی علیه کاربران اندروید را حتی برای افراد با دانش فنی محدود فراهم میکند
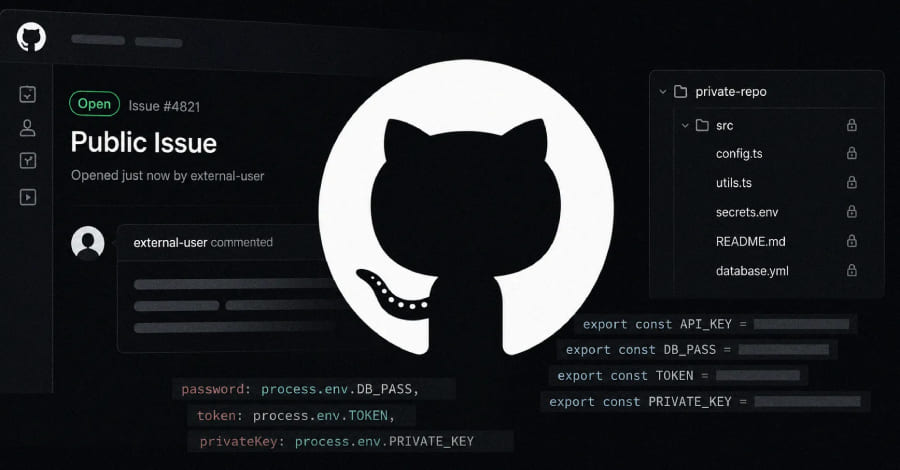
پژوهشگران امنیتی شرکت Noma Security از تکنیکی جدید با نام گیتلاست (GitLost) پرده برداشتهاند که نشان میدهد یک مورد پیگیری عمومی (Issue) در گیتهاب میتواند قابلیت گردشکارهای مبتنی بر عامل هوش مصنوعی گیتهاب (GitHub Agentic Workflows) را فریب داده و باعث افشای اطلاعات مخازن خصوصی یک سازمان شود
یک گروه تهدید سایبری وابسته به چین، سرورهای ایمیل دانشگاههای ایالات متحده و کانادا را در یک عملیات جاسوسی سایبری، برای سرقت اطلاعات حساس و استقرار بدافزارهای بکدور هدف قرار داده است. در این کمپین جاسوسی، مهاجمان با تمرکز بر دانشکدههای فیزیک و مهندسی، همچنین مراکز تحقیقاتی مرتبط با امنیت ملی، از آسیبپذیری Roundcube برای نفوذ به سامانهها سوءاستفاده کردهاند
بدافزار RedWing یک سرویس جدید بدافزار بهعنوان سرویس (Malware-as-a-Service یا MaaS) است که از طریق تلگرام در اختیار مجرمان سایبری قرار میگیرد و امکان اجرای حملات کلاهبرداری بانکی علیه کاربران اندروید را حتی برای افراد با دانش فنی محدود فراهم میکند
پژوهشگران امنیتی شرکت Noma Security از تکنیکی جدید با نام گیتلاست (GitLost) پرده برداشتهاند که نشان میدهد یک مورد پیگیری عمومی (Issue) در گیتهاب میتواند قابلیت گردشکارهای مبتنی بر عامل هوش مصنوعی گیتهاب (GitHub Agentic Workflows) را فریب داده و باعث افشای اطلاعات مخازن خصوصی یک سازمان شود