















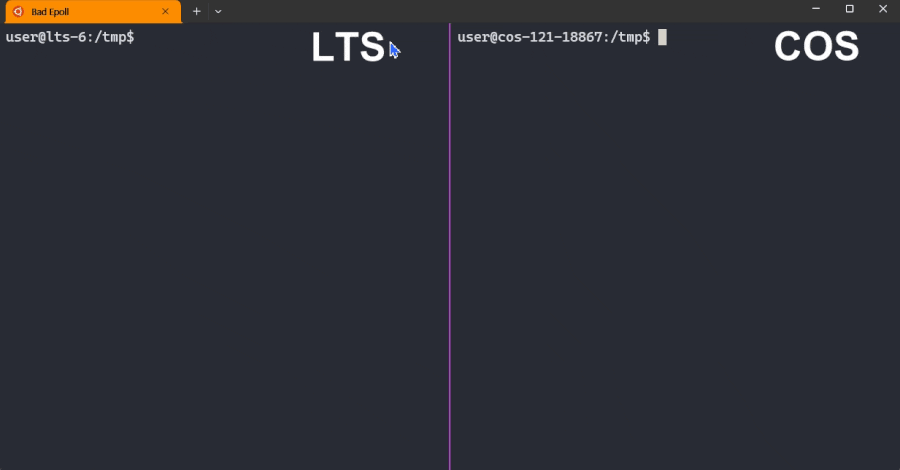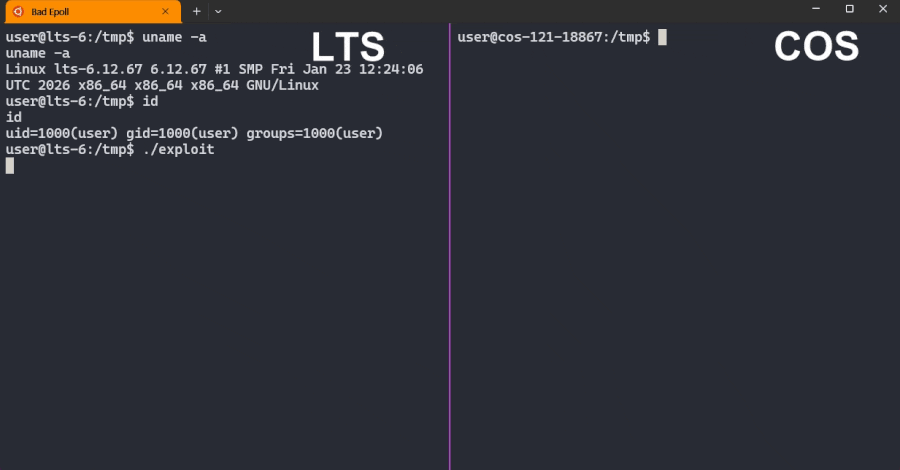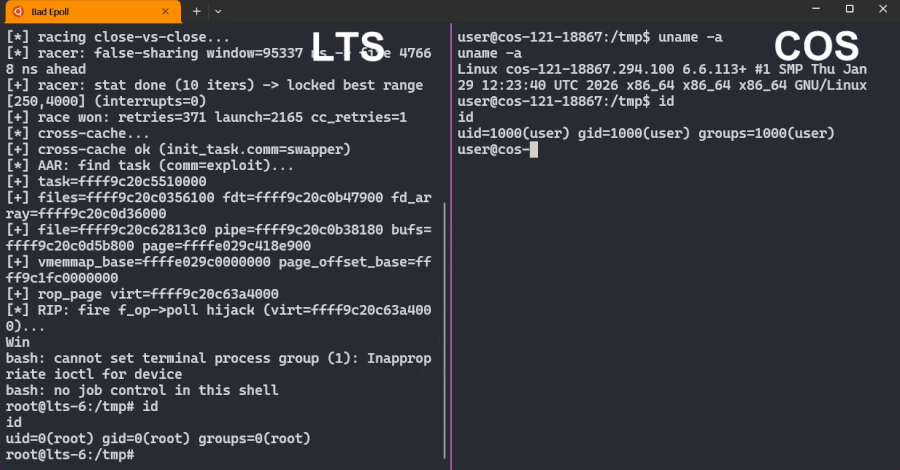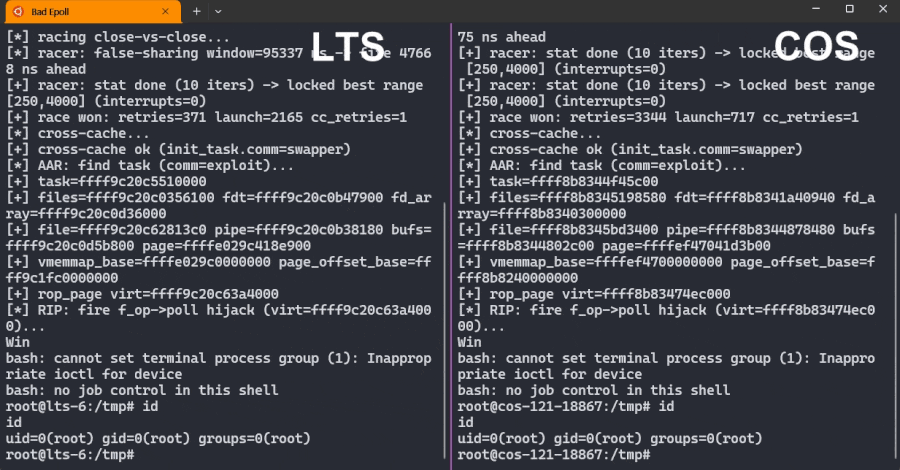
آسیبپذیری Bad Epoll با شناسه CVE-2026-46242 در کرنل لینوکس (Linux Kernel) شناسایی شده است که به کاربران لوکال بدون هرگونه سطح دسترسی ویژه اجازه میدهد با سوءاستفاده از این ضعف سطح دسترسی خود را تا Root افزایش داده و کنترل کامل سیستم را به دست آورند
مهاجمان در یک کمپین سایبری جدید، با انتشار اکسپلویتهای اثبات مفهوم (PoC) تروجانیزهشده در گیتهاب (GitHub)، پژوهشگران امنیت سایبری و متخصصان تست نفوذ را هدف حمله بدافزار ChocoPoC قرار دادهاند. بدافزار ChocoPoC یک تروجان دسترسی از راه دور (RAT) مبتنی بر پایتون (Python) است که به مهاجمان امکان اجرای دستورات دلخواه و سرقت اطلاعات حساس از سیستم قربانیان را میدهد.
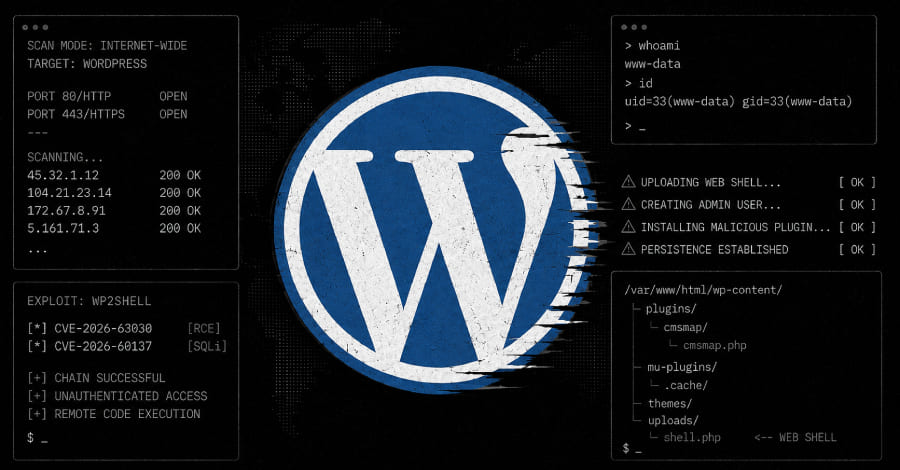
انتشار عمومی کد اکسپلویت زنجیره آسیبپذیری wp2shell، موج تازهای از حملات به وبسایتهای وردپرس را آغاز کرده است. در این زنجیره، دو آسیبپذیری بحرانی با شناسههای CVE-2026-63030 و CVE-2026-60137 بهصورت همزمان مورد سوءاستفاده قرار میگیرند و به مهاجمان اجازه میدهند بدون نیاز به احراز هویت، روی وبسایتهای آسیبپذیر اجرای کد از راه دور (RCE) انجام داده و کنترل کامل سامانه آسیبپذیر را به دست آورند.
آسیبپذیری Bad Epoll با شناسه CVE-2026-46242 در کرنل لینوکس (Linux Kernel) شناسایی شده است که به کاربران لوکال بدون هرگونه سطح دسترسی ویژه اجازه میدهد با سوءاستفاده از این ضعف سطح دسترسی خود را تا Root افزایش داده و کنترل کامل سیستم را به دست آورند
مهاجمان در یک کمپین سایبری جدید، با انتشار اکسپلویتهای اثبات مفهوم (PoC) تروجانیزهشده در گیتهاب (GitHub)، پژوهشگران امنیت سایبری و متخصصان تست نفوذ را هدف حمله بدافزار ChocoPoC قرار دادهاند. بدافزار ChocoPoC یک تروجان دسترسی از راه دور (RAT) مبتنی بر پایتون (Python) است که به مهاجمان امکان اجرای دستورات دلخواه و سرقت اطلاعات حساس از سیستم قربانیان را میدهد.
انتشار عمومی کد اکسپلویت زنجیره آسیبپذیری wp2shell، موج تازهای از حملات به وبسایتهای وردپرس را آغاز کرده است. در این زنجیره، دو آسیبپذیری بحرانی با شناسههای CVE-2026-63030 و CVE-2026-60137 بهصورت همزمان مورد سوءاستفاده قرار میگیرند و به مهاجمان اجازه میدهند بدون نیاز به احراز هویت، روی وبسایتهای آسیبپذیر اجرای کد از راه دور (RCE) انجام داده و کنترل کامل سامانه آسیبپذیر را به دست آورند.