















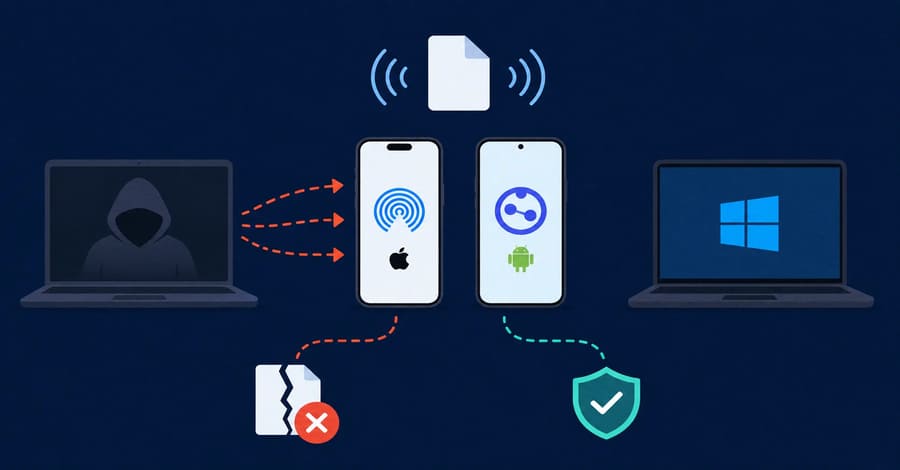
آسیبپذیری اشتراکگذاری فایل وایرلس (Wireless File Sharing) در AirDrop و Quick Share نشان میدهد سرویسهای انتقال فایل وایرلس، با وجود آنکه برای انتقال سریع فایل میان دستگاههای نزدیک طراحی شدهاند، میتوانند به نقطهای برای سوءاستفاده مهاجمان تبدیل شوند.
آژانس امنیت سایبری و زیرساخت آمریکا (CISA) اعلام کرد آسیبپذیری BlueHammer در ویندوز اکنون توسط گروههای باجافزاری در حملات واقعی مورد سوءاستفاده قرار گرفته است. این ضعف امنیتی با شدت بالا (High) در مایکروسافت دیفندر (Microsoft Defender) به مهاجمان دارای دسترسی لوکال اجازه میدهد سطح دسترسی خود را افزایش (Privilege Escalation) دهند
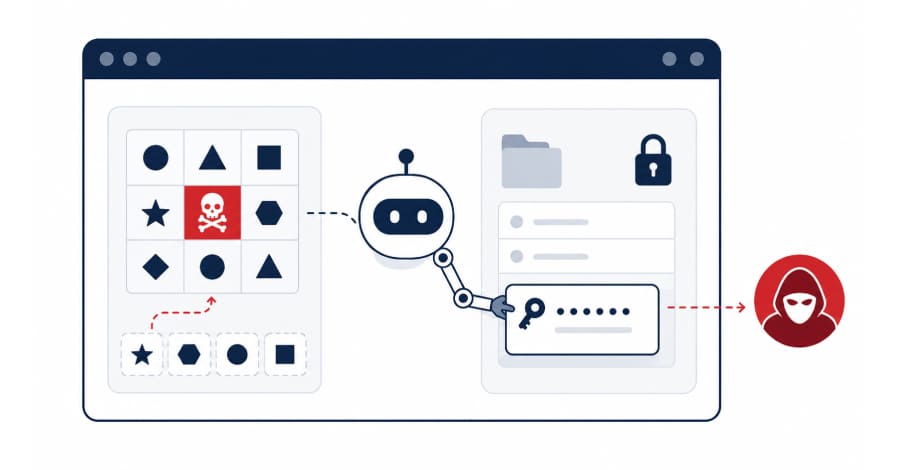
حمله BioShocking نشان میدهد که برای سرقت اطلاعات ورود کاربران، همیشه به بدافزار یا اکسپلویتهای پیچیده نیازی نیست؛ کافی است یک مرورگر مبتنی بر هوش مصنوعی (AI Browser) باور کند که در حال انجام یک بازی است. پژوهشگران شرکت LayerX در بررسیهای خود نشان دادهاند که حمله BioShocking میتواند مرورگرها و دستیارهای هوش مصنوعی را فریب دهد تا آنها اعتبارنامههای کاربران را استخراج کرده و برای مهاجم ارسال کنند.
آسیبپذیری اشتراکگذاری فایل وایرلس (Wireless File Sharing) در AirDrop و Quick Share نشان میدهد سرویسهای انتقال فایل وایرلس، با وجود آنکه برای انتقال سریع فایل میان دستگاههای نزدیک طراحی شدهاند، میتوانند به نقطهای برای سوءاستفاده مهاجمان تبدیل شوند.
آژانس امنیت سایبری و زیرساخت آمریکا (CISA) اعلام کرد آسیبپذیری BlueHammer در ویندوز اکنون توسط گروههای باجافزاری در حملات واقعی مورد سوءاستفاده قرار گرفته است. این ضعف امنیتی با شدت بالا (High) در مایکروسافت دیفندر (Microsoft Defender) به مهاجمان دارای دسترسی لوکال اجازه میدهد سطح دسترسی خود را افزایش (Privilege Escalation) دهند
حمله BioShocking نشان میدهد که برای سرقت اطلاعات ورود کاربران، همیشه به بدافزار یا اکسپلویتهای پیچیده نیازی نیست؛ کافی است یک مرورگر مبتنی بر هوش مصنوعی (AI Browser) باور کند که در حال انجام یک بازی است. پژوهشگران شرکت LayerX در بررسیهای خود نشان دادهاند که حمله BioShocking میتواند مرورگرها و دستیارهای هوش مصنوعی را فریب دهد تا آنها اعتبارنامههای کاربران را استخراج کرده و برای مهاجم ارسال کنند.