















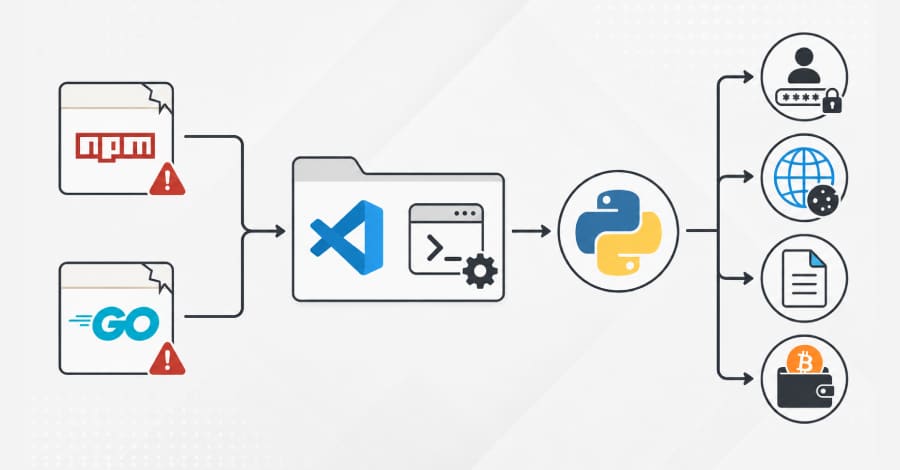
پژوهشگران امنیت سایبری از شناسایی یک حمله زنجیره تأمین جدید خبر دادهاند که با سوءاستفاده از دو بسته ربودهشده در npm و مجموعهای از بستههای Go، توسعهدهندگان را در سیستمعاملهای ویندوز، لینوکس و مکاواس (macOS) هدف قرار میدهد
محققان تیم مایکروسافت دیفندر (Microsoft Defender) از شناسایی یک افزونه جعلی پرپلکسیتی (Perplexity) خبر دادهاند که با سوءاستفاده از نام و برند این موتور جستجوی مبتنی بر هوش مصنوعی، جستجوهای کاربران و حتی دادههای واردشده در نوار آدرس (Address Bar) را بهصورت مخفیانه رهگیری و ثبت میکرد
ابزارهای کدنویسی عاملمحور (Agentic Coding Tools) که برای کلون کردن (Clone) و راهاندازی مخازن گیتهاب بهکار گرفته میشوند، ممکن است ناخواسته یک پیلود مخرب را اجرا کنند؛ پیلودی که از دید اسکنرهای امنیتی، عاملهای کدنویسی هوش مصنوعی و حتی بازبینهای انسانی پنهان میماند
پژوهشگران امنیت سایبری از شناسایی یک حمله زنجیره تأمین جدید خبر دادهاند که با سوءاستفاده از دو بسته ربودهشده در npm و مجموعهای از بستههای Go، توسعهدهندگان را در سیستمعاملهای ویندوز، لینوکس و مکاواس (macOS) هدف قرار میدهد
محققان تیم مایکروسافت دیفندر (Microsoft Defender) از شناسایی یک افزونه جعلی پرپلکسیتی (Perplexity) خبر دادهاند که با سوءاستفاده از نام و برند این موتور جستجوی مبتنی بر هوش مصنوعی، جستجوهای کاربران و حتی دادههای واردشده در نوار آدرس (Address Bar) را بهصورت مخفیانه رهگیری و ثبت میکرد
ابزارهای کدنویسی عاملمحور (Agentic Coding Tools) که برای کلون کردن (Clone) و راهاندازی مخازن گیتهاب بهکار گرفته میشوند، ممکن است ناخواسته یک پیلود مخرب را اجرا کنند؛ پیلودی که از دید اسکنرهای امنیتی، عاملهای کدنویسی هوش مصنوعی و حتی بازبینهای انسانی پنهان میماند