















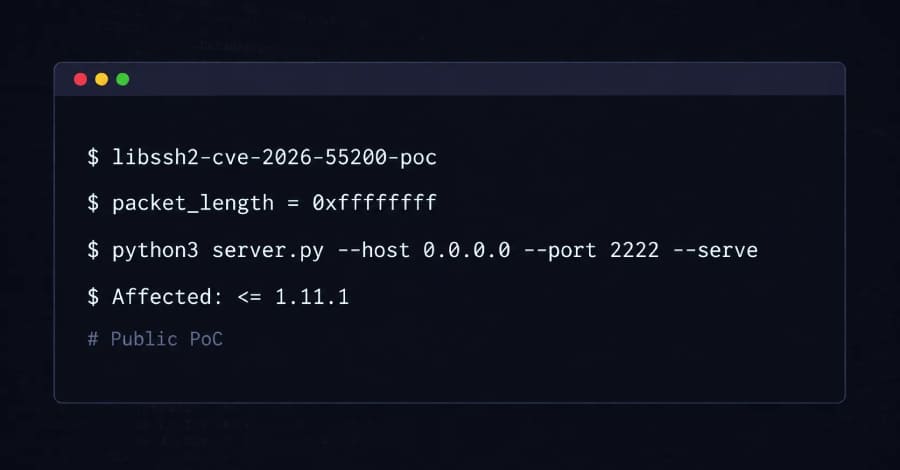
با انتشار کد اثبات مفهوم (PoC) برای آسیبپذیری libssh2 با شناسه CVE-2026-55200، توجه جامعه امنیت سایبری به این ضعف بحرانی بیش از پیش جلب شده است. این آسیبپذیری libssh2 به یک سرور SSH مخرب یا آلوده اجازه میدهد بدون نیاز به احراز هویت یا هرگونه تعامل کاربر، از طریق ایجاد خرابی حافظه (Memory Corruption) در سمت کلاینت، زمینه را برای اجرای کد از راه دور (RCE) فراهم کند
بررسی حملات با انگیزه مالی علیه سازمانهای فعال در حوزههای بیمه، آموزش، فناوری اطلاعات (IT) و سرویسهای حرفهای منجر به شناسایی بکدور Mistic شده است. بر اساس یافتههای پژوهشگران، بکدور Mistic به احتمال زیاد با گروه KongTuke مرتبط است
شرکت متا (Meta) پس از بروز ضعف جدی در حفاظت از دادههای کارکنان، برنامه گسترده خود برای جمعآوری اطلاعات کارکنان و استفاده از آنها جهت آموزش مدلهای هوش مصنوعی (AI Model) را بهطور موقت متوقف کرد. بررسیها نشان میدهد ناکافی بودن سازوکارهای حفاظت از دادههای کارکنان و ضعف در کنترلهای دسترسی (Access Controls) باعث شد برخی کارکنان بتوانند به دادههای حساسی دسترسی پیدا کنند که قرار بود محدود و محافظتشده باقی بمانند.
با انتشار کد اثبات مفهوم (PoC) برای آسیبپذیری libssh2 با شناسه CVE-2026-55200، توجه جامعه امنیت سایبری به این ضعف بحرانی بیش از پیش جلب شده است. این آسیبپذیری libssh2 به یک سرور SSH مخرب یا آلوده اجازه میدهد بدون نیاز به احراز هویت یا هرگونه تعامل کاربر، از طریق ایجاد خرابی حافظه (Memory Corruption) در سمت کلاینت، زمینه را برای اجرای کد از راه دور (RCE) فراهم کند
بررسی حملات با انگیزه مالی علیه سازمانهای فعال در حوزههای بیمه، آموزش، فناوری اطلاعات (IT) و سرویسهای حرفهای منجر به شناسایی بکدور Mistic شده است. بر اساس یافتههای پژوهشگران، بکدور Mistic به احتمال زیاد با گروه KongTuke مرتبط است
شرکت متا (Meta) پس از بروز ضعف جدی در حفاظت از دادههای کارکنان، برنامه گسترده خود برای جمعآوری اطلاعات کارکنان و استفاده از آنها جهت آموزش مدلهای هوش مصنوعی (AI Model) را بهطور موقت متوقف کرد. بررسیها نشان میدهد ناکافی بودن سازوکارهای حفاظت از دادههای کارکنان و ضعف در کنترلهای دسترسی (Access Controls) باعث شد برخی کارکنان بتوانند به دادههای حساسی دسترسی پیدا کنند که قرار بود محدود و محافظتشده باقی بمانند.