















در دنیای توسعه نرمافزار، امنیت زنجیره تأمین به یکی از مهمترین لایههای دفاعی تبدیل شده است؛ زیرا حتی کوچکترین وابستگی نرمافزاری (dependency) میتواند به نقطه ورود مهاجمان برای اجرای یک حمله زنجیره تأمین تبدیل شود.
یک مهاجم سایبری با نفوذ به شرکت ارائهدهنده راهکارهای هوش رقابتی Klue، موفق به سرقت توکنهای OAuth مورد استفاده مشتریان برای اتصال این پلتفرم به سیلزفورس (Salesforce) و سایر سرویسهای شخص ثالث شد. سپس این مهاجم با سوءاستفاده از توکنهای سرقتشده به دادههای چندین سامانه مشتری دسترسی یافت
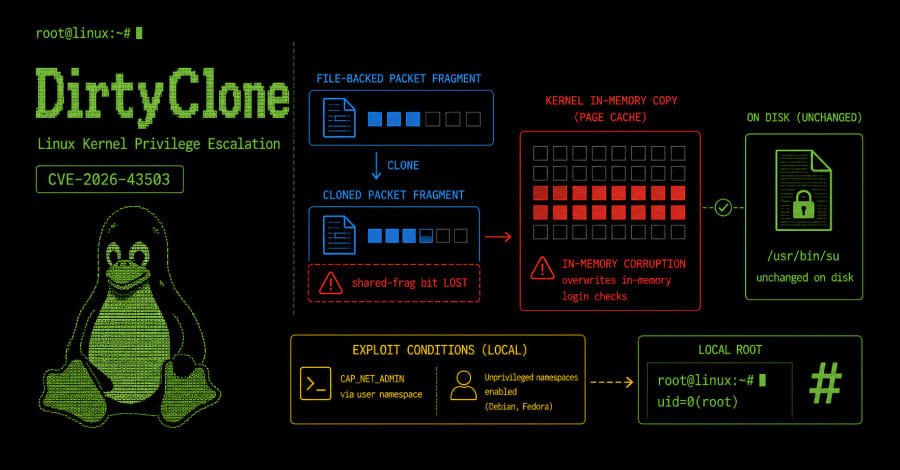
آسیبپذیری DirtyClone یک ضعف امنیتی جدید در کرنل لینوکس است که به خانواده آسیبپذیریهای DirtyFrag تعلق دارد و امکان افزایش سطح دسترسی (Privilege Escalation) تا سطح root را برای کاربران لوکال فراهم میکند.
در دنیای توسعه نرمافزار، امنیت زنجیره تأمین به یکی از مهمترین لایههای دفاعی تبدیل شده است؛ زیرا حتی کوچکترین وابستگی نرمافزاری (dependency) میتواند به نقطه ورود مهاجمان برای اجرای یک حمله زنجیره تأمین تبدیل شود.
یک مهاجم سایبری با نفوذ به شرکت ارائهدهنده راهکارهای هوش رقابتی Klue، موفق به سرقت توکنهای OAuth مورد استفاده مشتریان برای اتصال این پلتفرم به سیلزفورس (Salesforce) و سایر سرویسهای شخص ثالث شد. سپس این مهاجم با سوءاستفاده از توکنهای سرقتشده به دادههای چندین سامانه مشتری دسترسی یافت
آسیبپذیری DirtyClone یک ضعف امنیتی جدید در کرنل لینوکس است که به خانواده آسیبپذیریهای DirtyFrag تعلق دارد و امکان افزایش سطح دسترسی (Privilege Escalation) تا سطح root را برای کاربران لوکال فراهم میکند.