















آسیب پذیری CVE-2026-0908 یک ضعف امنیتی از نوع Use-After-Free در مؤلفه ANGLE مرورگر Google Chrome است. این آسیب پذیری به یک مهاجم از راه دور اجازه می دهد با ترغیب کاربر به بازدید از یک صفحه HTML دستکاری شده، شرایط خرابی حافظه (Heap Corruption) را ایجاد کرده و امکان اجرای کد دلخواه در پردازه مرورگر را فراهم کند.
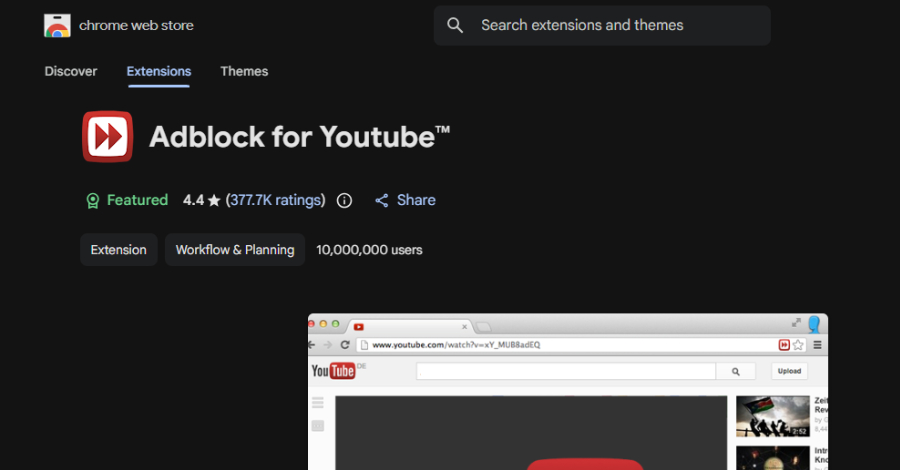
بررسیهای جدید امنیتی نشان میدهد یک افزونه مسدودکننده تبلیغات کروم که برای حذف تبلیغات یوتیوب طراحی شده، دارای قابلیتی خفته (Dormant) برای اجرای کدهای جاوااسکریپت دلخواه (Arbitrary JavaScript Execution) است
یک کمپین بدافزاری کاربران واتساپ(WhatsApp) را در کشورهای مختلف هدف قرار داده است. در این حمله فیشینگ واتساپ، مهاجمان با سوءاستفاده از حسابهای واتساپی که پیشتر مورد نفوذ قرار گرفتهاند، فایلهای VBScript (VBS) را با ظاهری شبیه اسناد مالی و تجاری برای مخاطبان قربانی ارسال میکنند تا آنها را به دانلود و اجرای فایلهای مخرب ترغیب کنند.
یک حمله زنجیره تأمین، چندین پلاگین حرفهای وردپرس شرکت ShapedPlugin را هدف قرار داده است. در این حمله، مهاجمان با دستکاری کانالهای رسمی انتشار نسخهها، کدهای بکدور را به نسخههای Pro این پلاگینها تزریق کردند
آسیب پذیری CVE-2026-0908 یک ضعف امنیتی از نوع Use-After-Free در مؤلفه ANGLE مرورگر Google Chrome است. این آسیب پذیری به یک مهاجم از راه دور اجازه می دهد با ترغیب کاربر به بازدید از یک صفحه HTML دستکاری شده، شرایط خرابی حافظه (Heap Corruption) را ایجاد کرده و امکان اجرای کد دلخواه در پردازه مرورگر را فراهم کند.
بررسیهای جدید امنیتی نشان میدهد یک افزونه مسدودکننده تبلیغات کروم که برای حذف تبلیغات یوتیوب طراحی شده، دارای قابلیتی خفته (Dormant) برای اجرای کدهای جاوااسکریپت دلخواه (Arbitrary JavaScript Execution) است
یک کمپین بدافزاری کاربران واتساپ(WhatsApp) را در کشورهای مختلف هدف قرار داده است. در این حمله فیشینگ واتساپ، مهاجمان با سوءاستفاده از حسابهای واتساپی که پیشتر مورد نفوذ قرار گرفتهاند، فایلهای VBScript (VBS) را با ظاهری شبیه اسناد مالی و تجاری برای مخاطبان قربانی ارسال میکنند تا آنها را به دانلود و اجرای فایلهای مخرب ترغیب کنند.
یک حمله زنجیره تأمین، چندین پلاگین حرفهای وردپرس شرکت ShapedPlugin را هدف قرار داده است. در این حمله، مهاجمان با دستکاری کانالهای رسمی انتشار نسخهها، کدهای بکدور را به نسخههای Pro این پلاگینها تزریق کردند