















پژوهشگران تیم هوش تهدید (Threat Intelligence) شرکت Qianxin از شناسایی باتنت AryStinger خبر دادهاند؛ یک زیرساخت بدافزاری که با آلودهسازی بیش از 4 هزار روتر قدیمی در سراسر جهان، آنها را به سامانههای اجرایی (Executors) تحت کنترل مهاجمان تبدیل کرده است
محققان امنیت سایبری از شناسایی آسیبپذیری Cordyceps در گردشکارهای (Workflow) CI/CD خبر دادهاند؛ یک الگوی حمله بحرانی که میتواند برای مهاجمان امکان کنترل گردش کار، اجرای کد مخرب و نفوذ به زنجیره تأمین نرمافزارهای متنباز را فراهم کند.
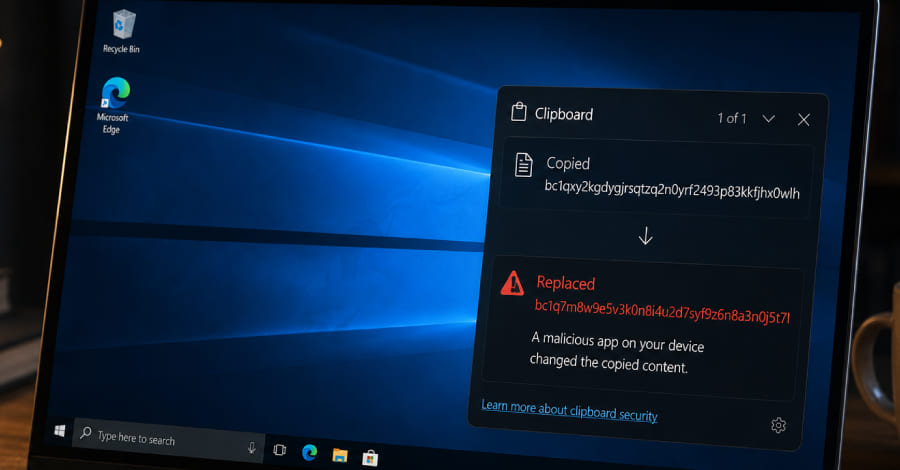
مایکروسافت جزئیات یک کمپین بدافزار کلیپر مبتنی بر ویندوز با نام CryptoBandits را منتشر کرده است؛ کمپینی که از فوریه 2026 تاکنون کاربران را هدف قرار میدهد. این بدافزار کلیپر با تکیه بر قابلیت انتشار خودکار، رهگیری مداوم دادههای کلیپبورد و استفاده از شبکه ناشناسساز تور (Tor)، اطلاعات مرتبط با کیف پولهای رمزارزی را سرقت میکند و ارتباطات خود را از دید ابزارهای امنیتی پنهان نگه میدارد.
پژوهشگران تیم هوش تهدید (Threat Intelligence) شرکت Qianxin از شناسایی باتنت AryStinger خبر دادهاند؛ یک زیرساخت بدافزاری که با آلودهسازی بیش از 4 هزار روتر قدیمی در سراسر جهان، آنها را به سامانههای اجرایی (Executors) تحت کنترل مهاجمان تبدیل کرده است
محققان امنیت سایبری از شناسایی آسیبپذیری Cordyceps در گردشکارهای (Workflow) CI/CD خبر دادهاند؛ یک الگوی حمله بحرانی که میتواند برای مهاجمان امکان کنترل گردش کار، اجرای کد مخرب و نفوذ به زنجیره تأمین نرمافزارهای متنباز را فراهم کند.
مایکروسافت جزئیات یک کمپین بدافزار کلیپر مبتنی بر ویندوز با نام CryptoBandits را منتشر کرده است؛ کمپینی که از فوریه 2026 تاکنون کاربران را هدف قرار میدهد. این بدافزار کلیپر با تکیه بر قابلیت انتشار خودکار، رهگیری مداوم دادههای کلیپبورد و استفاده از شبکه ناشناسساز تور (Tor)، اطلاعات مرتبط با کیف پولهای رمزارزی را سرقت میکند و ارتباطات خود را از دید ابزارهای امنیتی پنهان نگه میدارد.