















یک آسیب پذیری امنیتی با شدت بالا (High) از نوع تزریق دستور (Command Injection) در برنامه مدرن Windows Notepad (توزیعشده از طریق Microsoft Store) شناسایی شده است. این ضعف امنیتی به یک مهاجم اجازه می دهد با فریب کاربر برای باز کردن یک فایل متنی حاوی پیوندهای Markdown مخرب، کدهای دلخواه خود را با سطح دسترسی کاربر جاری روی سیستم عامل میزبان اجرا کند.
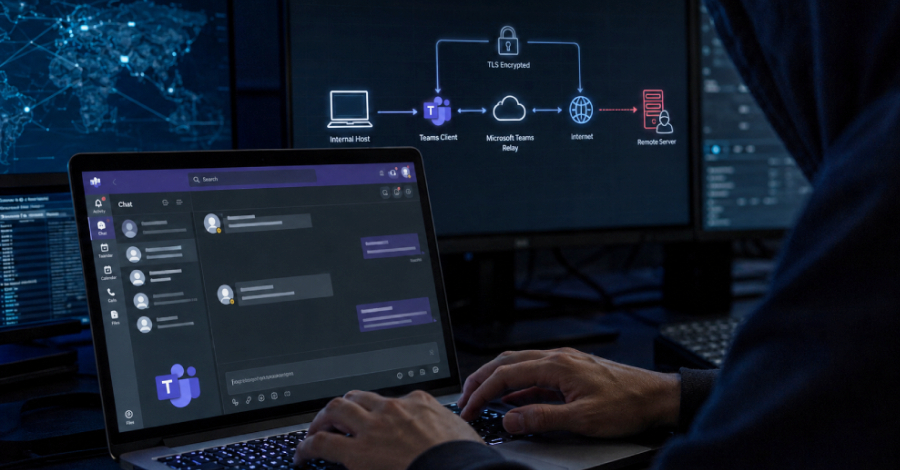
مهاجمان مرتبط با باجافزار DragonForce در یک کمپین نفوذ هدفمند از یک تروجان دسترسی از راه دور (RAT) سفارشی مبتنی بر Go با نام Backdoor.Turn برای پنهانسازی ترافیک فرماندهی و کنترل (C2) استفاده کردهاند
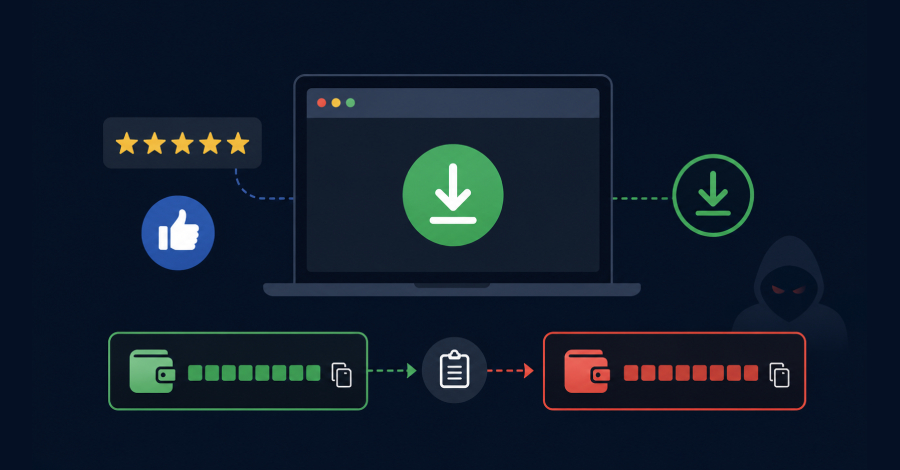
محققان Check Point از شناسایی یک کمپین پیچیده توزیع بدافزار خبر دادهاند که در آن یک عامل تهدید ناشناس با استفاده از پستهای تبلیغاتی و پولی در وبسایتهای خبری معتبر، زیرساختی گسترده برای اعتبارسازی جعلی و ترویج بدافزار کریپتو کلیپر (Crypto Clipper) ایجاد کرده است
نفوذهای سایبری همیشه از یک آسیبپذیری روز صفر (Zero-Day) آغاز نمیشوند. گاهی یک پنل مدیریتی که بهاشتباه در اینترنت در دسترس قرار گرفته، هدف حملات بروت فورس (Brute Force) قرار میگیرد یا مهاجمان از اعتبارنامههای سرقتشده در حملات قبلی برای نفوذ استفاده میکنند.
یک آسیب پذیری امنیتی با شدت بالا (High) از نوع تزریق دستور (Command Injection) در برنامه مدرن Windows Notepad (توزیعشده از طریق Microsoft Store) شناسایی شده است. این ضعف امنیتی به یک مهاجم اجازه می دهد با فریب کاربر برای باز کردن یک فایل متنی حاوی پیوندهای Markdown مخرب، کدهای دلخواه خود را با سطح دسترسی کاربر جاری روی سیستم عامل میزبان اجرا کند.
مهاجمان مرتبط با باجافزار DragonForce در یک کمپین نفوذ هدفمند از یک تروجان دسترسی از راه دور (RAT) سفارشی مبتنی بر Go با نام Backdoor.Turn برای پنهانسازی ترافیک فرماندهی و کنترل (C2) استفاده کردهاند
محققان Check Point از شناسایی یک کمپین پیچیده توزیع بدافزار خبر دادهاند که در آن یک عامل تهدید ناشناس با استفاده از پستهای تبلیغاتی و پولی در وبسایتهای خبری معتبر، زیرساختی گسترده برای اعتبارسازی جعلی و ترویج بدافزار کریپتو کلیپر (Crypto Clipper) ایجاد کرده است
نفوذهای سایبری همیشه از یک آسیبپذیری روز صفر (Zero-Day) آغاز نمیشوند. گاهی یک پنل مدیریتی که بهاشتباه در اینترنت در دسترس قرار گرفته، هدف حملات بروت فورس (Brute Force) قرار میگیرد یا مهاجمان از اعتبارنامههای سرقتشده در حملات قبلی برای نفوذ استفاده میکنند.