















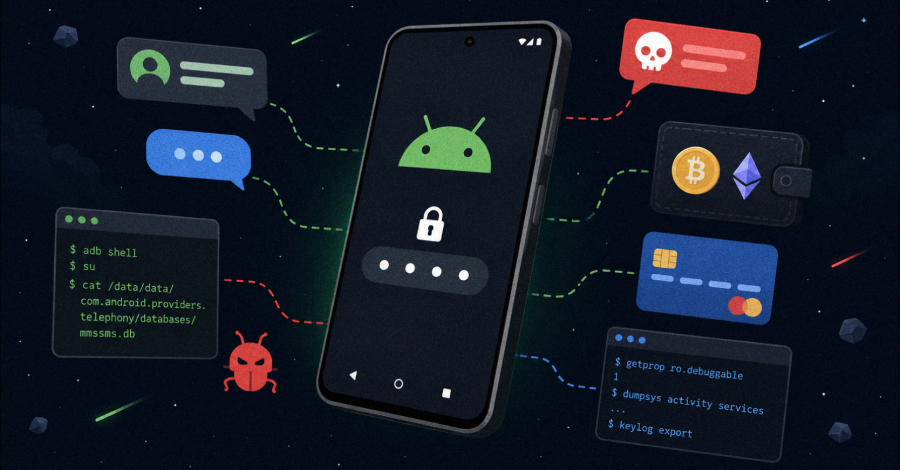
طبق گزارش پژوهشگران امنیتی شرکت Zimperium، بدافزار اندرویدی Rokarolla بهعنوان یک تروجان بانکی پیشرفته در حال هدف قرار دادن بیش از 217 اپلیکیشن بانکی و کیف پول رمزارزی است.
پژوهشگران امنیت سایبری از شناسایی دو نسخه جدید ویندوزی از بکدور SprySOCKS خبر دادهاند که نشاندهنده گسترش این بدافزار از محیط لینوکس به ویندوز است. بررسیهای ESET نشان میدهد بکدور SprySOCKS اکنون با بهرهگیری از درایورهای کرنل، مکانیزمهای پیشرفته پنهانسازی و پشتیبانی از چندین کانال ارتباطی، توانمندیهای خود را به محیط ویندوز گسترش داده و سطح جدیدی از قابلیتهای جاسوسی سایبری را در اختیار عاملان تهدید منتسب به چین قرار داده است.
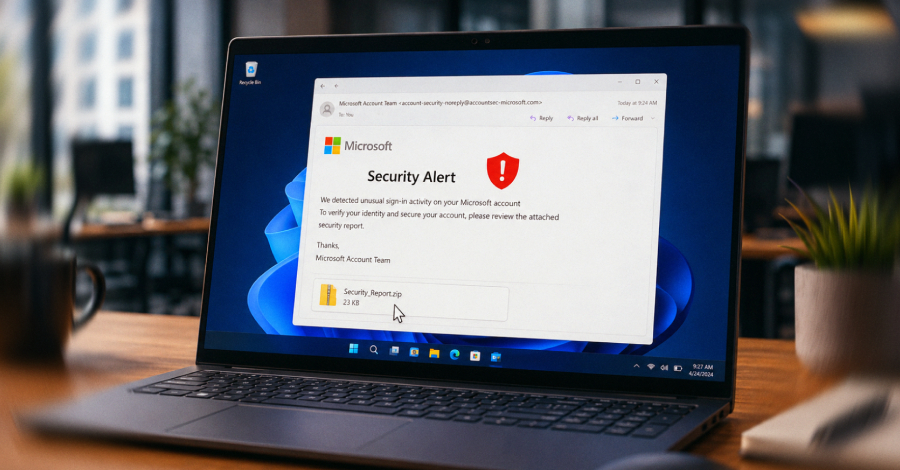
در تازهترین موج حملات سایبری هدفمند، گروه تهدیدکننده وابسته به کره شمالی ScarCruft که با نام APT37 نیز شناخته میشود، با بهرهگیری از ایمیلهای فیشینگ هدفمند و جعل هشدارهای امنیتی حسابهای مایکروسافت اقدام به توزیع بدافزار NarwhalRAT کرده است
طبق گزارش پژوهشگران امنیتی شرکت Zimperium، بدافزار اندرویدی Rokarolla بهعنوان یک تروجان بانکی پیشرفته در حال هدف قرار دادن بیش از 217 اپلیکیشن بانکی و کیف پول رمزارزی است.
پژوهشگران امنیت سایبری از شناسایی دو نسخه جدید ویندوزی از بکدور SprySOCKS خبر دادهاند که نشاندهنده گسترش این بدافزار از محیط لینوکس به ویندوز است. بررسیهای ESET نشان میدهد بکدور SprySOCKS اکنون با بهرهگیری از درایورهای کرنل، مکانیزمهای پیشرفته پنهانسازی و پشتیبانی از چندین کانال ارتباطی، توانمندیهای خود را به محیط ویندوز گسترش داده و سطح جدیدی از قابلیتهای جاسوسی سایبری را در اختیار عاملان تهدید منتسب به چین قرار داده است.
در تازهترین موج حملات سایبری هدفمند، گروه تهدیدکننده وابسته به کره شمالی ScarCruft که با نام APT37 نیز شناخته میشود، با بهرهگیری از ایمیلهای فیشینگ هدفمند و جعل هشدارهای امنیتی حسابهای مایکروسافت اقدام به توزیع بدافزار NarwhalRAT کرده است