















آسیب پذیری CVE-2026-11645 یک ضعف امنیتی با شدت High در موتور اجرای JavaScript و WebAssembly موسوم به V8 در مرورگر Google Chrome است. این آسیب پذیری از نوع Out-of-Bounds Read and Write بوده و به مهاجم از راه دور اجازه می دهد تنها با ترغیب کاربر به بازدید از یک صفحه HTML دستکاری شده، باعث خرابی حافظه شده
حمله باجافزاری به Mackay Sugar باعث ایجاد اختلال جدی در عملیات یکی از بزرگترین تولیدکنندگان شکر استرالیا شد و این شرکت را وادار کرد بخشی از تأسیسات تولیدی خود را بهصورت موقت از چرخه عملیاتی خارج کند.
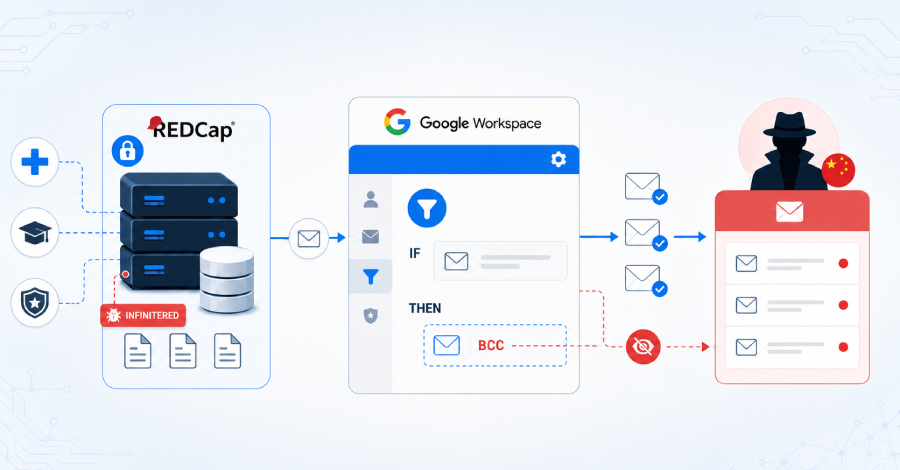
گزارش جدید گروه هوش تهدید گوگل (GTIG) نشان میدهد یک گروه جاسوسی سایبری منتسب به چین با سوءاستفاده از گوگل ورکاسپیس(Google Workspace) توانسته است برای بیش از یک سال به ایمیلهای حساس در شبکههای تحقیقاتی پزشکی، دانشگاهی و دفاعی در آمریکای شمالی دسترسی پنهانی داشته باشد.
پژوهشگران امنیتی از شناسایی یک کمپین بدافزاری گسترده خبر دادهاند که در آن تروجان MagicAd از طریق بیش از 50 اپلیکیشن اندرویدی در فروشگاههای رسمی منتشر شده است. تروجان MagicAd با سوءاستفاده از سرویسها و اپلیکیشنهای سیستمی مورد اعتماد اندروید، مکانیزمهای امنیتی این پلتفرم را دور میزند
آسیب پذیری CVE-2026-11645 یک ضعف امنیتی با شدت High در موتور اجرای JavaScript و WebAssembly موسوم به V8 در مرورگر Google Chrome است. این آسیب پذیری از نوع Out-of-Bounds Read and Write بوده و به مهاجم از راه دور اجازه می دهد تنها با ترغیب کاربر به بازدید از یک صفحه HTML دستکاری شده، باعث خرابی حافظه شده
حمله باجافزاری به Mackay Sugar باعث ایجاد اختلال جدی در عملیات یکی از بزرگترین تولیدکنندگان شکر استرالیا شد و این شرکت را وادار کرد بخشی از تأسیسات تولیدی خود را بهصورت موقت از چرخه عملیاتی خارج کند.
گزارش جدید گروه هوش تهدید گوگل (GTIG) نشان میدهد یک گروه جاسوسی سایبری منتسب به چین با سوءاستفاده از گوگل ورکاسپیس(Google Workspace) توانسته است برای بیش از یک سال به ایمیلهای حساس در شبکههای تحقیقاتی پزشکی، دانشگاهی و دفاعی در آمریکای شمالی دسترسی پنهانی داشته باشد.
پژوهشگران امنیتی از شناسایی یک کمپین بدافزاری گسترده خبر دادهاند که در آن تروجان MagicAd از طریق بیش از 50 اپلیکیشن اندرویدی در فروشگاههای رسمی منتشر شده است. تروجان MagicAd با سوءاستفاده از سرویسها و اپلیکیشنهای سیستمی مورد اعتماد اندروید، مکانیزمهای امنیتی این پلتفرم را دور میزند