















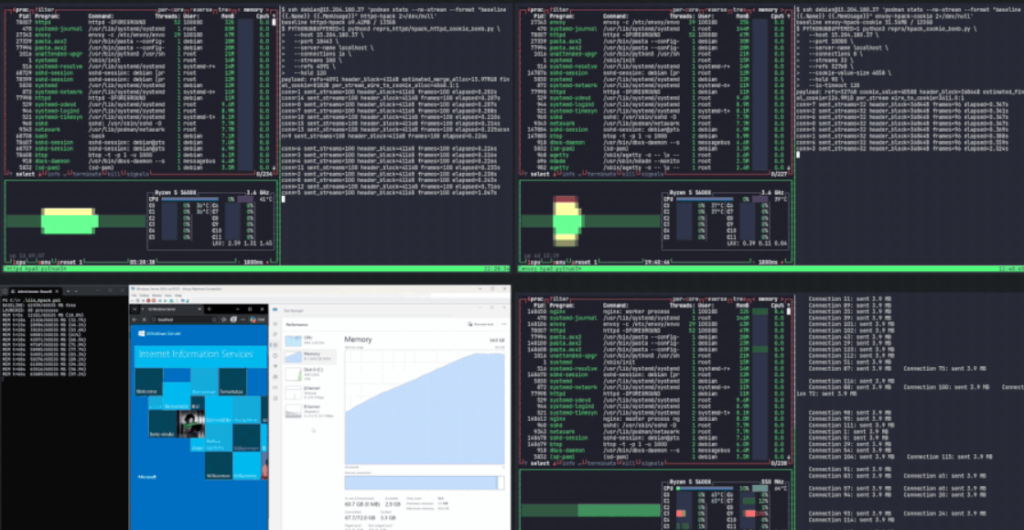
پژوهشگران امنیت سایبری از شناسایی آسیبپذیری HTTP/2 Bomb خبر دادهاند؛ ضعفی که میتواند امکان حمله انکار سرویس از راه دور (Remote DoS) علیه وبسرورهای مهمی مانند NGINX، Apache HTTPD، Microsoft IIS، Envoy و Cloudflare Pingora را فراهم کند.
پژوهشگران امنیت سایبری از شناسایی یک کمپین جدید هرزنامه مخرب (Malspam) خبر دادهاند که با سوءاستفاده از زیرساخت معتبر دابلکلیک گوگل (Google DoubleClick)، یک تروجان دسترسی از راه دور (RAT) به نام بدافزار DesckVB RAT را از طریق یک زنجیره حمله چندمرحلهای منتشر میکنند.
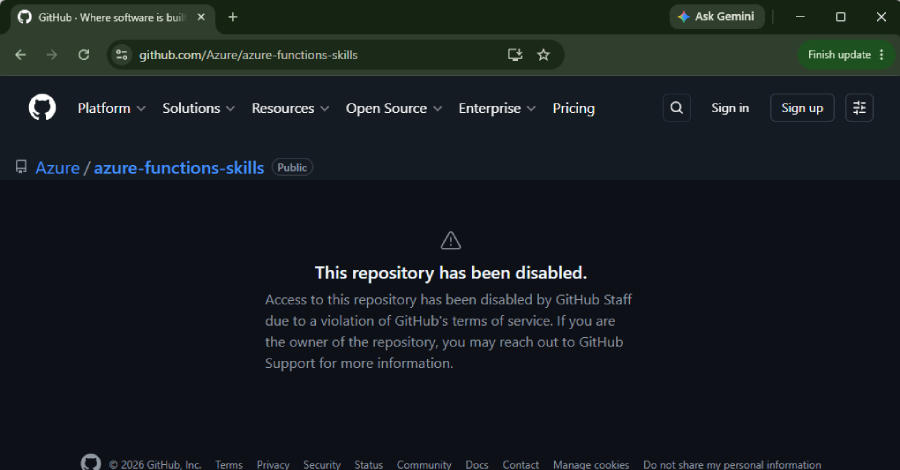
کمپین حمله زنجیره تأمین میاسما (Miasma) با هدف قرار دادن 73 مخزن گیتهاب متعلق به مایکروسافت، وارد مرحله تازهای از گسترش خود شده و بار دیگر نشان داده است که مدل اعتماد حاکم بر اکوسیستم نرمافزارهای متنباز همچنان یکی از مهمترین چالشهای امنیتی زنجیره تأمین نرمافزار محسوب میشود. بر اساس ارزیابی محققان، میاسما گونهای تکاملیافته از کرم Mini Shai-Hulud محسوب میشود
پژوهشگران امنیت سایبری از شناسایی آسیبپذیری HTTP/2 Bomb خبر دادهاند؛ ضعفی که میتواند امکان حمله انکار سرویس از راه دور (Remote DoS) علیه وبسرورهای مهمی مانند NGINX، Apache HTTPD، Microsoft IIS، Envoy و Cloudflare Pingora را فراهم کند.
پژوهشگران امنیت سایبری از شناسایی یک کمپین جدید هرزنامه مخرب (Malspam) خبر دادهاند که با سوءاستفاده از زیرساخت معتبر دابلکلیک گوگل (Google DoubleClick)، یک تروجان دسترسی از راه دور (RAT) به نام بدافزار DesckVB RAT را از طریق یک زنجیره حمله چندمرحلهای منتشر میکنند.
کمپین حمله زنجیره تأمین میاسما (Miasma) با هدف قرار دادن 73 مخزن گیتهاب متعلق به مایکروسافت، وارد مرحله تازهای از گسترش خود شده و بار دیگر نشان داده است که مدل اعتماد حاکم بر اکوسیستم نرمافزارهای متنباز همچنان یکی از مهمترین چالشهای امنیتی زنجیره تأمین نرمافزار محسوب میشود. بر اساس ارزیابی محققان، میاسما گونهای تکاملیافته از کرم Mini Shai-Hulud محسوب میشود