















آسیبپذیری بحرانی در سرویس telnetd از مجموعه GNU inetutils به دلیل وجود سرریز بافر (Buffer Overflow) در فرآیند پردازش زیرگزینه LINEMODE SLC و در مرحله تعیین گزینههای پروتکل Telnet (Option Negotiation) رخ میدهد.
آسیبپذیری cPanel و WHM (Web Host Manager) به مهاجمان اجازه میدهد با دورزدن کامل احراز هویت، بدون نیاز به رمز عبور به دسترسی Root برسند. آسیبپذیری cPanel که با شناسه CVE‑2026‑41940 ردیابی میشود، دارای امتیاز شدت 9.8 در سیستم CVSS است و طبق گزارش پژوهشگران watchTowr تمام نسخههای این نرمافزار، حتی نسخههای خارج از چرخه پشتیبانی (EOL) را تحت تأثیر قرار میدهد.
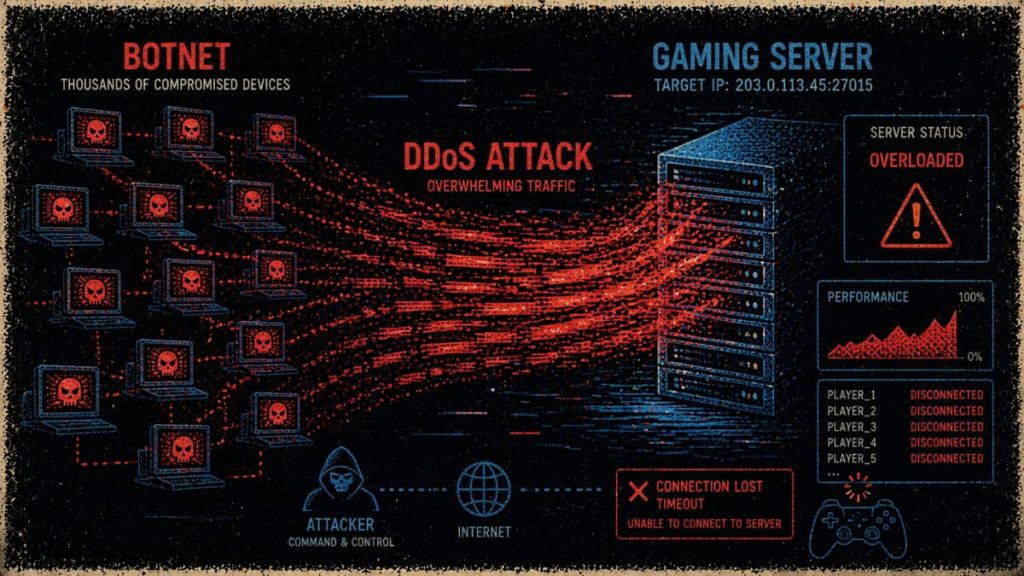
یک کمپین جدید حمله سایبری نشان میدهد که مهاجمان با سوءاستفاده از سرورهای Jenkins با پیکربندی نادرست، موفق شدهاند زیرساختی برای ایجاد باتنت DDoS طراحی کنند و سرورهای بازی آنلاین را هدف قرار دهند. بررسیهای فنی نشان میدهد باتنت DDoS بهطور خاص برای ایجاد اختلال در زیرساختهای گیمینگ توسعه داده شده
حمله زنجیره تأمین PyTorch Lightning بهعنوان یکی از جدیدترین تهدیدات امنیتی در اکوسیستم متنباز شناسایی شده است؛ رخدادی که طی آن نسخههای آلوده یک پکیج محبوب پایتون در مخزن PyPI منتشر شدند. در جریان حمله زنجیره تأمین PyTorch Lightning مهاجمان با انتشار نسخههای مخرب، توسعهدهندگان و محیطهای CI/CD را هدف سرقت گسترده اعتبارنامهها قرار دادند.
آسیبپذیری بحرانی در سرویس telnetd از مجموعه GNU inetutils به دلیل وجود سرریز بافر (Buffer Overflow) در فرآیند پردازش زیرگزینه LINEMODE SLC و در مرحله تعیین گزینههای پروتکل Telnet (Option Negotiation) رخ میدهد.
آسیبپذیری cPanel و WHM (Web Host Manager) به مهاجمان اجازه میدهد با دورزدن کامل احراز هویت، بدون نیاز به رمز عبور به دسترسی Root برسند. آسیبپذیری cPanel که با شناسه CVE‑2026‑41940 ردیابی میشود، دارای امتیاز شدت 9.8 در سیستم CVSS است و طبق گزارش پژوهشگران watchTowr تمام نسخههای این نرمافزار، حتی نسخههای خارج از چرخه پشتیبانی (EOL) را تحت تأثیر قرار میدهد.
یک کمپین جدید حمله سایبری نشان میدهد که مهاجمان با سوءاستفاده از سرورهای Jenkins با پیکربندی نادرست، موفق شدهاند زیرساختی برای ایجاد باتنت DDoS طراحی کنند و سرورهای بازی آنلاین را هدف قرار دهند. بررسیهای فنی نشان میدهد باتنت DDoS بهطور خاص برای ایجاد اختلال در زیرساختهای گیمینگ توسعه داده شده
حمله زنجیره تأمین PyTorch Lightning بهعنوان یکی از جدیدترین تهدیدات امنیتی در اکوسیستم متنباز شناسایی شده است؛ رخدادی که طی آن نسخههای آلوده یک پکیج محبوب پایتون در مخزن PyPI منتشر شدند. در جریان حمله زنجیره تأمین PyTorch Lightning مهاجمان با انتشار نسخههای مخرب، توسعهدهندگان و محیطهای CI/CD را هدف سرقت گسترده اعتبارنامهها قرار دادند.