












عاملهای هوش مصنوعی (AI Agents) که بهسرعت در حال تبدیل شدن به بخش جداییناپذیر از فرآیند توسعه نرمافزار هستند، اکنون با چالش امنیتی تازهای روبهرو شدهاند. پژوهشهای جدید نشان میدهد عاملهای هوش مصنوعی میتوانند بدون فرار مستقیم از سندباکس (Sandbox Escape)، با ایجاد یا دستکاری فایلهایی که بعدها توسط نرمافزارهای مورد اعتماد (Trusted Software) پردازش یا اجرا میشوند، از مرزهای امنیتی (Security Boundaries) عبور کنند
در یک حمله زنجیره تأمین npm، مهاجمان نسخهای مخرب از پکیج Jscrambler را منتشر کردند که به بدافزار رباینده اطلاعات (Infostealer) مجهز بود و در مدت کوتاهی نزدیک به 1,500 بار دانلود شد. در این حمله زنجیره تأمین npm، مهاجمان نسخههای مخربی از پکیج Jscrambler منتشر کردند؛ نسخههایی که میتوانستند اطلاعات حساسی مانند اعتبارنامههای توسعهدهندگان، توکنهای دسترسی و دادههای محیطهای توسعه را در اختیار مهاجمان قرار دهند.
آسیبپذیریهای امنیتی جدید در افزونه کلود برای کروم (Claude for Chrome) میتوانند به افزونههای مخرب اجازه دهند از سطح دسترسیهای ویژه هوش مصنوعی سوءاستفاده کرده و عملیات حساسی مانند خواندن پیامهای جیمیل، دسترسی به اسناد گوگل داکس (Google Docs) و مشاهده دادههای تقویم کاربر را انجام دهند
گوگل و مایکروسافت پس از شناسایی یک ماژول خفته جمعآوری داده (Dormant Data Collector) در نسخه رسمی افزونه ModHeader، این افزونه را از فروشگاههای کروم و مایکروسافت اج (Microsoft Edge) حذف کردند. بررسی پژوهشگران نشان میدهد افزونه ModHeader با وجود ثبت حدود 1.6 میلیون نصب، حاوی کدی برای جمعآوری، رمزنگاری و ذخیرهسازی تاریخچه وبگردی (Browsing History) کاربران بوده است
مایکروسافت در تازهترین گام برای تقویت امنیت هویت دیجیتال، اعلام کرده است که کلید عبور (Passkey) را به روش پیشفرض احراز هویت در سرویس Microsoft Entra ID تبدیل میکند و بهتدریج استفاده از روشهای سنتی مانند پیامک و تماس صوتی را کنار میگذارد
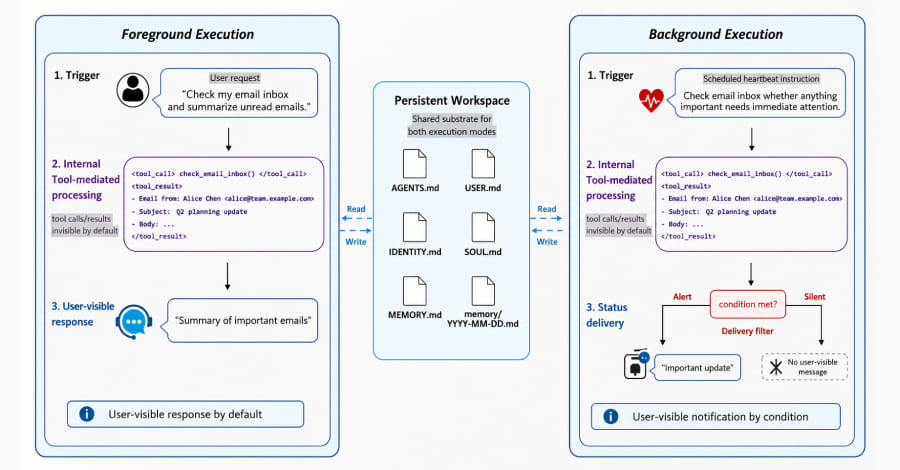
عاملهای هوش مصنوعی (AI Agents) با قابلیت حافظه پایدار (Persistent Memory) قرار است تجربهای شخصیتر و هوشمندتر ارائه دهند، اما همین ویژگی میتواند به یک سطح حمله جدید برای دستکاری اطلاعات تبدیل شود. بهتازگی پژوهشگران از شناسایی حمله MemGhost خبر دادهاند؛ حملهای که نشان میدهد چگونه مهاجمان میتوانند با سوءاستفاده از حافظه عاملهای هوش مصنوعی، اطلاعات جعلی را بهعنوان دادهای معتبر در حافظه سیستم ذخیره کرده و عملکرد آینده این عاملها را تغییر دهند
پژوهشگران امنیت سایبری از شناسایی 7 پکیج مخرب Vite در مخزن npm خبر دادهاند که در قالب یک حمله پیشرفته به زنجیره تأمین نرمافزار، توسعهدهندگان اکوسیستم Vite را هدف قرار میدهند. این کمپین که بخشی از عملیات ViteVenom محسوب میشود، با بهرهگیری از یک زیرساخت فرماندهی و کنترل (C2) مبتنی بر بلاکچین، تروجان دسترسی از راه دور (RAT) را توزیع میکند
مایکروسافت در تازهترین تحلیل فنی خود از شناسایی بکدور گیگاوایپر (GigaWiper) خبر داده است؛ یک ایمپلنت (Implant) ماژولار مبتنی بر Golang که مرز میان بدافزارهای جاسوسی و وایپرها (Wipers) را کمرنگ میکند.
بررسی جدید شرکت Sophos روی دادههای endpointها (اندپوینتها) نشان میدهد عاملهای کدنویسی هوش مصنوعی (AI Coding Agents) مانند Claude Code، Cursor و OpenAI Codex در حال فعال کردن قوانین تشخیص (Detection Rules) هستند؛ قوانینی که برای شناسایی مهاجمان انسانی طراحی شدهاند
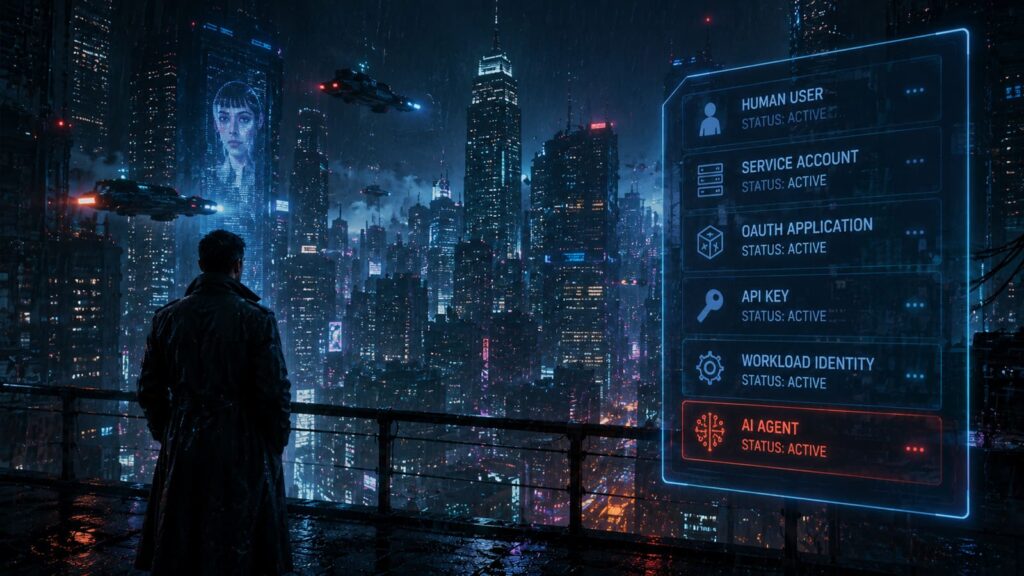
دههها پس از آنکه فیلم علمیتخیلی بلید رانر (Blade Runner) حضور رپلیکانتها (Replicants) را در میان انسانها به تصویر کشید، امروز تیمهای امنیت سایبری با نمونهای واقعی از یک نیروی کار دیجیتال روبهرو هستند. هویتهای غیرانسانی شامل عاملهای هوش مصنوعی (AI Agents)، حسابهای سرویس، اپلیکیشنهای OAuth، هویتهای بارکاری (Workload Identities) و سایر هویتهای ماشینی هستند که اکنون در بسیاری از محیطهای سازمانی از تعداد کاربران انسانی فراتر رفتهاند
مایکروسافت اعلام کرده است که در بهروزرسانیهای آینده اکسچنج سرور (Exchange Server)، قابلیت OWA Light را که نسخه سبک کلاینت ایمیل تحت وب اوتلوک وب اپ (Outlook Web App) به شمار میرود، از دسترس خارج خواهد کرد. به گفته مایکروسافت، حذف OWA Light بخشی از برنامه این شرکت برای کنار گذاشتن قابلیتهای قدیمی، سادهسازی فرآیند توسعه و تمرکز بر بهبود تجربه کاربری در نسخه مدرن اوتلوک تحت وب است
با گذشت چند هفته از آغاز جام جهانی فوتبال 2026، یافتههای بخش تحقیقات چکپوینت (Check Point Research) نشان میدهد مهاجمان سایبری از ماهها پیش برای سوءاستفاده از این رویداد جهانی برنامهریزی کرده و زیرساختهای مورد نیاز برای اجرای عملیات کلاهبرداری و جعل هویت را از قبل آماده کرده بودند
عاملهای هوش مصنوعی (AI Agents) که بهسرعت در حال تبدیل شدن به بخش جداییناپذیر از فرآیند توسعه نرمافزار هستند، اکنون با چالش امنیتی تازهای روبهرو شدهاند. پژوهشهای جدید نشان میدهد عاملهای هوش مصنوعی میتوانند بدون فرار مستقیم از سندباکس (Sandbox Escape)، با ایجاد یا دستکاری فایلهایی که بعدها توسط نرمافزارهای مورد اعتماد (Trusted Software) پردازش یا اجرا میشوند، از مرزهای امنیتی (Security Boundaries) عبور کنند
در یک حمله زنجیره تأمین npm، مهاجمان نسخهای مخرب از پکیج Jscrambler را منتشر کردند که به بدافزار رباینده اطلاعات (Infostealer) مجهز بود و در مدت کوتاهی نزدیک به 1,500 بار دانلود شد. در این حمله زنجیره تأمین npm، مهاجمان نسخههای مخربی از پکیج Jscrambler منتشر کردند؛ نسخههایی که میتوانستند اطلاعات حساسی مانند اعتبارنامههای توسعهدهندگان، توکنهای دسترسی و دادههای محیطهای توسعه را در اختیار مهاجمان قرار دهند.
آسیبپذیریهای امنیتی جدید در افزونه کلود برای کروم (Claude for Chrome) میتوانند به افزونههای مخرب اجازه دهند از سطح دسترسیهای ویژه هوش مصنوعی سوءاستفاده کرده و عملیات حساسی مانند خواندن پیامهای جیمیل، دسترسی به اسناد گوگل داکس (Google Docs) و مشاهده دادههای تقویم کاربر را انجام دهند
گوگل و مایکروسافت پس از شناسایی یک ماژول خفته جمعآوری داده (Dormant Data Collector) در نسخه رسمی افزونه ModHeader، این افزونه را از فروشگاههای کروم و مایکروسافت اج (Microsoft Edge) حذف کردند. بررسی پژوهشگران نشان میدهد افزونه ModHeader با وجود ثبت حدود 1.6 میلیون نصب، حاوی کدی برای جمعآوری، رمزنگاری و ذخیرهسازی تاریخچه وبگردی (Browsing History) کاربران بوده است
مایکروسافت در تازهترین گام برای تقویت امنیت هویت دیجیتال، اعلام کرده است که کلید عبور (Passkey) را به روش پیشفرض احراز هویت در سرویس Microsoft Entra ID تبدیل میکند و بهتدریج استفاده از روشهای سنتی مانند پیامک و تماس صوتی را کنار میگذارد
عاملهای هوش مصنوعی (AI Agents) با قابلیت حافظه پایدار (Persistent Memory) قرار است تجربهای شخصیتر و هوشمندتر ارائه دهند، اما همین ویژگی میتواند به یک سطح حمله جدید برای دستکاری اطلاعات تبدیل شود. بهتازگی پژوهشگران از شناسایی حمله MemGhost خبر دادهاند؛ حملهای که نشان میدهد چگونه مهاجمان میتوانند با سوءاستفاده از حافظه عاملهای هوش مصنوعی، اطلاعات جعلی را بهعنوان دادهای معتبر در حافظه سیستم ذخیره کرده و عملکرد آینده این عاملها را تغییر دهند
پژوهشگران امنیت سایبری از شناسایی 7 پکیج مخرب Vite در مخزن npm خبر دادهاند که در قالب یک حمله پیشرفته به زنجیره تأمین نرمافزار، توسعهدهندگان اکوسیستم Vite را هدف قرار میدهند. این کمپین که بخشی از عملیات ViteVenom محسوب میشود، با بهرهگیری از یک زیرساخت فرماندهی و کنترل (C2) مبتنی بر بلاکچین، تروجان دسترسی از راه دور (RAT) را توزیع میکند
مایکروسافت در تازهترین تحلیل فنی خود از شناسایی بکدور گیگاوایپر (GigaWiper) خبر داده است؛ یک ایمپلنت (Implant) ماژولار مبتنی بر Golang که مرز میان بدافزارهای جاسوسی و وایپرها (Wipers) را کمرنگ میکند.